



Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Начало 2016 года ознаменовалось бурным ростом числа и разнообразия программ-шифровальщиков. Согласно анализу киберугроз «Лаборатории Касперского», в первом квартале было обнаружено на 14% больше новых модификаций этого вида троянцев, чем в предыдущем.

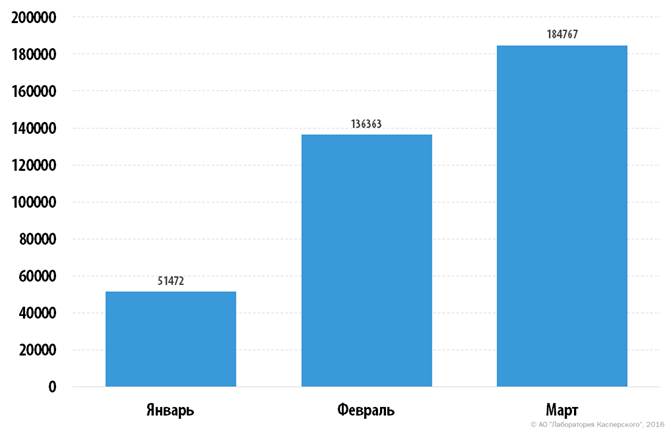
Кроме этого появилось девять новых семейств — почти столько же, сколько за прошлые 12 месяцев. В январе-марте с шифровальщиками столкнулось примерно в два раза больше пользователей, чем за весь 2015 год.


Количество уникальных пользователей, атакованных шифровальщиками в первом квартале 2016 г.


«Одна из причин популярности шифровальщиков заключается в простоте бизнес-модели, используемой киберпреступниками. Если зловреду удается проникнуть в систему, то шансов избавиться от него, не потеряв при этом личные данные, практически не остается. Мошенникам также играет на руку то, что они получают выкуп в биткойнах. Это означает, что оплата происходит анонимно и ее почти невозможно отследить. Более того, уже появился термин RaaS — Ransomware-as-a-Service. По этой схеме злоумышленники предлагают платить за распространение троянца, обещая за это процент от полученных денег», — рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».

Как свидетельствуют данные, полученные при помощи облачной инфраструктуры Kaspersky Security Network, продолжает расти и количество мобильных зловредов: в первом квартале было зарегистрировано почти в 14 раз больше вредоносных приложений, чем в предыдущем аналогичном периоде. Россия традиционно остается в первой тройке стран по степени распространенности мобильных банковских троянцев.

Что касается попыток заражения компьютеров пользователей с целью опустошения счетов в системах онлайн-банкинга, то в целом по миру их число снижается, а в России, наоборот, растет. Наша страна заняла пятое место по числу жертв финансового вредоносного ПО, хотя по итогам прошлого года не вошла по этому показателю даже в десятку.

Всего в январе-марте решения «Лаборатории Касперского» отразили более 228 миллионов атак, из которых 8% было проведено с интернет-ресурсов, размещенных в России, — эта цифра практически не изменилась по сравнению с последними месяцами 2015 года.

Также Россия остается лидером рейтинга стран с наиболее высокой степенью риска столкновения с веб-угрозами – здесь попыткам интернет-атак подверглись устройства 36% пользователей». 

Нейросети пустят в российские школы только с пятого класса

Методические рекомендации Минпросвещения России исключают использование ИИ-сервисов учениками начальной школы. В средних классах нейросети уже допускаются, а старшеклассникам разрешат подключать их к исследовательским проектам. Доступ к цифровому мозгу будут открывать постепенно.

Как сообщила ТАСС директор Института истории, гуманитарного и социального образования НГПУ Ольга Хлытина, для 5-9 классов предусмотрено применение ИИ при поиске информации, объяснении сложных понятий и проверке гипотез.

Старшеклассники смогут использовать нейросети в проектной и исследовательской работе — например, для обработки больших массивов данных и визуализации результатов.

При этом искусственный интеллект нельзя применять во время промежуточной и итоговой аттестации. Учитель также вправе ограничить нейросети на уроках и в заданиях, направленных на развитие творческого мышления, анализа и умения аргументировать собственную позицию.

Рекомендации содержат сценарии использования ИИ для разных предметов. На литературе с его помощью можно создавать изображения персонажей или озвучивать фрагменты произведений, чтобы тренировать выразительное чтение.

Однако всё, что сгенерировала нейросеть для урока, должен критически проверить педагог. Материалы необходимо оценить на научную корректность, соответствие ФГОС, рабочей программе и возрасту учеников.

RSS: Новости на портале Anti-Malware.ru