



Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

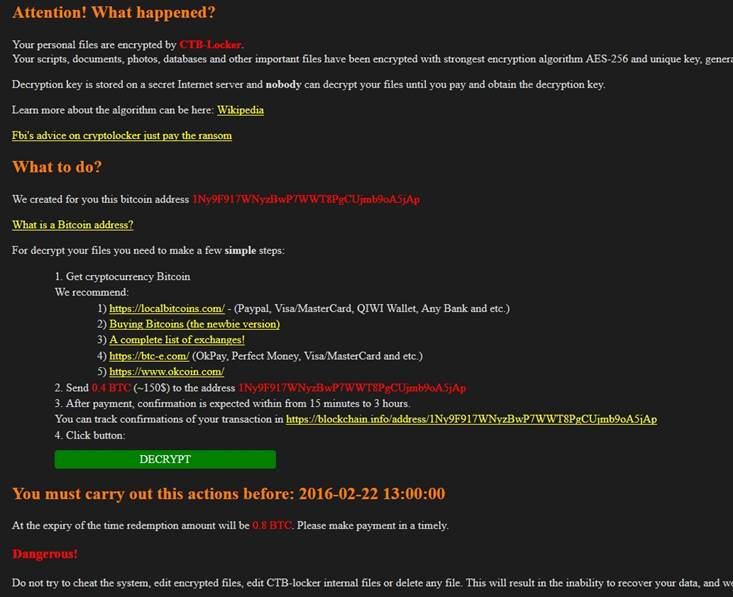
«Лаборатория Касперского» сообщает о появлении новой, более сложной версии программы-шифровальщика CTB-Locker, нацеленной исключительно на веб-серверы. Почти четверть жертв троянца (23%) находится в России.

По данным компании, новая модификация зловреда, известного также как Onion, уже зашифровала файлы более чем на 70 веб-серверах в десяти странах. Выкуп составляет менее половины биткойна (это примерно 150 долларов США), но в случае нарушения сроков выплаты эта сумма удваивается. При этом два файла можно расшифровать бесплатно, но у жертв нет возможности выбрать, какие именно.

От атак на веб-серверы страдают не только их владельцы, но и обычные пользователи, которые в результате заражения теряют доступ к необходимому контенту, так как видят зашифрованные страницы в искаженном виде, например, в таком:


Важно отметить, что злоумышленники не удаляют оригиналы атакованных страниц с веб-сервера, а прячут их в той же корневой папке, но в зашифрованном виде и под другим именем.

Точно неизвестно, как именно зловред попадает на веб-серверы, но эксперты предполагают, что это может происходить через платформу WordPress, которую веб-серверы часто используют в качестве инструмента управления контентом, либо через ее плагины. Необновленные версии этой платформы содержат много уязвимостей.

«К сожалению, новая модификация CTB-Locker оказалась весьма эффективной, что еще раз подтверждает: важным средством защиты от шифровальщиков является регулярное создание и надежное хранение резервных копий файлов. Это гарантирует, что в случае зашифровки контента доступ к нему не пропадет. Кроме того, мы настойчиво рекомендуем всем пользователям не забывать о необходимости обновлять программное обеспечение, а также соблюдать осторожность при получении электронных сообщений, которые не адресованы вам лично. Это, а также установка эффективного защитного решения поможет избежать встреч с большинством зловредов», — напоминает Идо Наор (Ido Naor), антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru