



Самые уязвимые приложения и ОС 2015 года

Самые уязвимые приложения и ОС 2015 года

Самые уязвимые приложения и ОС 2015 года

По данным Национального института стандартов и технологий США (The National Institute of Standards and Technology, NIST), в тройку лидеров по количеству раскрытых уязвимостей вошли мобильная и настольная ОС от Apple и Adobe Flash Player. В общей сложности в Mac OS X было обнаружено 384 уязвимостей, в iOS – 375, а в Flash Player – 314.

На четвертой позиции также оказались продукты от Adobe – пакет программ AIR SDK и кроссплатформенная среда для запуска приложений Adobe AIR (246 уязвимостей). Для сравнения, в 2014 году топ-5 наиболее уязвимых приложений и ОС выглядел следующим образом: Microsoft Internet Explorer, Apple Mac OS X, ядро Linux, Google Chrome и Apple iOS. Очевидно, браузеры улучшили показатели, поскольку теперь IE находится на седьмом месте (231 уязвимость), а Chrome – на восьмом (187 уязвимость). Нелюбимая поклонниками Apple операционная система Android занимает в списке двадцатое место (130 уязвимостей).

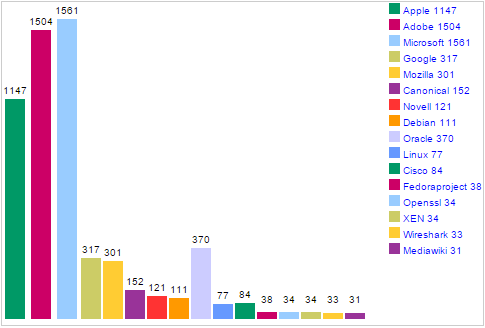
Тройка лидеров среди компаний, в чьих продуктах было обнаружено больше всего проблем с безопасностью, выглядит несколько иначе. Первое место безраздельно закрепилось за Microsoft – 1561 уязвимость, второе – за Adobe (1504) и третье – за Apple (1147).

Приведенные данные могут быть неточными, поскольку учитывают лишь публично раскрытые уязвимости. Политика раскрытия у разных компаний отличается, поэтому реальные цифры могут быть другими.


Таблица предоставлена изданием VentureBeat


Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru