


Межсетевой экран ESET NOD32 Firewall компании "ИСЕТ" прошел сертификацию по требованиям безопасности информации

Межсетевой экран ESET NOD32 Firewall компании "ИСЕТ" прошел сертификацию

Межсетевой экран ESET NOD32 Firewall, разработки и производства ЗАО «ИСЕТ», сертифицирован по схеме типового образца (на серийное производство) по требованиям безопасности информации в ФСТЭК России.

ESET NOD32 Firewall является многофункциональным программно-аппаратным средством периметровой защиты класса «все в одном» на Unix-подобной операционной системе с усиленными функциями безопасности. ESET NOD32 Firewall, кроме функций межсетевого экранирования, включает системы обнаружения и предупреждения сетевых атак IDS и IPS. Решение обеспечивает защиту HTTP, SMTP, POP3, SIP, FTP-прокси-серверов от вредоносного ПО благодаря интегрированной защите ESET NOD32. Фильтрация нежелательных сообщений (спама) осуществляется средствами Mailshell.

Полученный Сертификат соответствия ФСТЭК России № 1866 удостоверяет, что межсетевой экран ESET NOD32 Firewall является программно-техническим средством межсетевой защиты и соответствует требованиям руководящего документа «Средства вычислительной техники. Межсетевые экраны. Защита от несанкционированного доступа к информации. Показатели защищенности от несанкционированного доступа к информации (Гостехкомиссия России, 1997 г.) - по 4 классу защищенности.

Наличие указанного Сертификата ФСТЭК России позволяет использовать межсетевой экран ESET NOD32 Firewall для защиты конфиденциальной информации в сетях на базе стека TCP/IP.

Сертификационные испытания межсетевого экрана ESET NOD32 Firewall и проверку производства ЗАО «ИСЕТ» провела испытательная лаборатория ЗАО НПО «Эшелон».
В настоящее время испытательная лаборатория ЗАО «НПО «Эшелон» имеет опыт сертификации по требованиям безопасности информации более 250 систем и продуктов, в том числе межсетевых экранов и управляемых коммутаторов. В частности, сотрудники ЗАО «НПО «Эшелон» участвовали в сертификации средств межсетевого и межсегментного экранирования (в том числе по международным требованиям): «Континент-АП», «Шлюз безопасности» (ИСТ), «Тродос» (ИСТ), ФПСУ-IP, Check Point FireWall-1 NGX, Nortel, Cisco PIX линейки 506, 515, 525, 535, «Заслонка» (ВНИИНС), Eudemon 1000, Cisco ASA 5520, Cisco Catalyst 2960 и других.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.
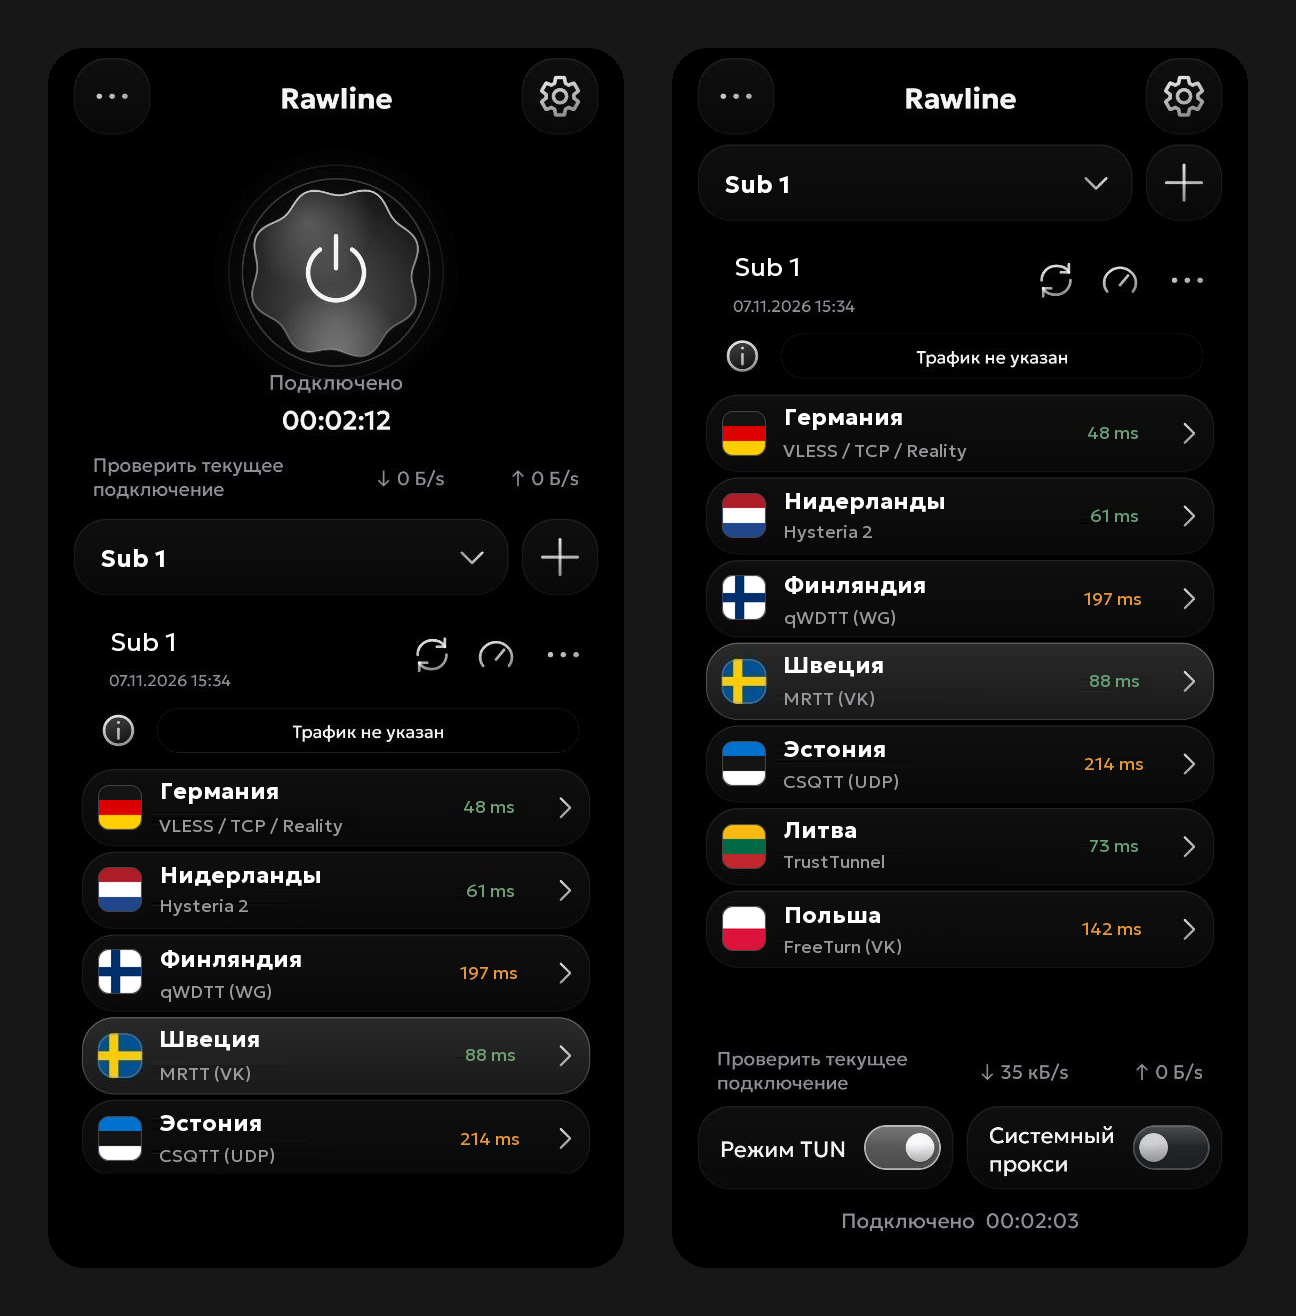

Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.
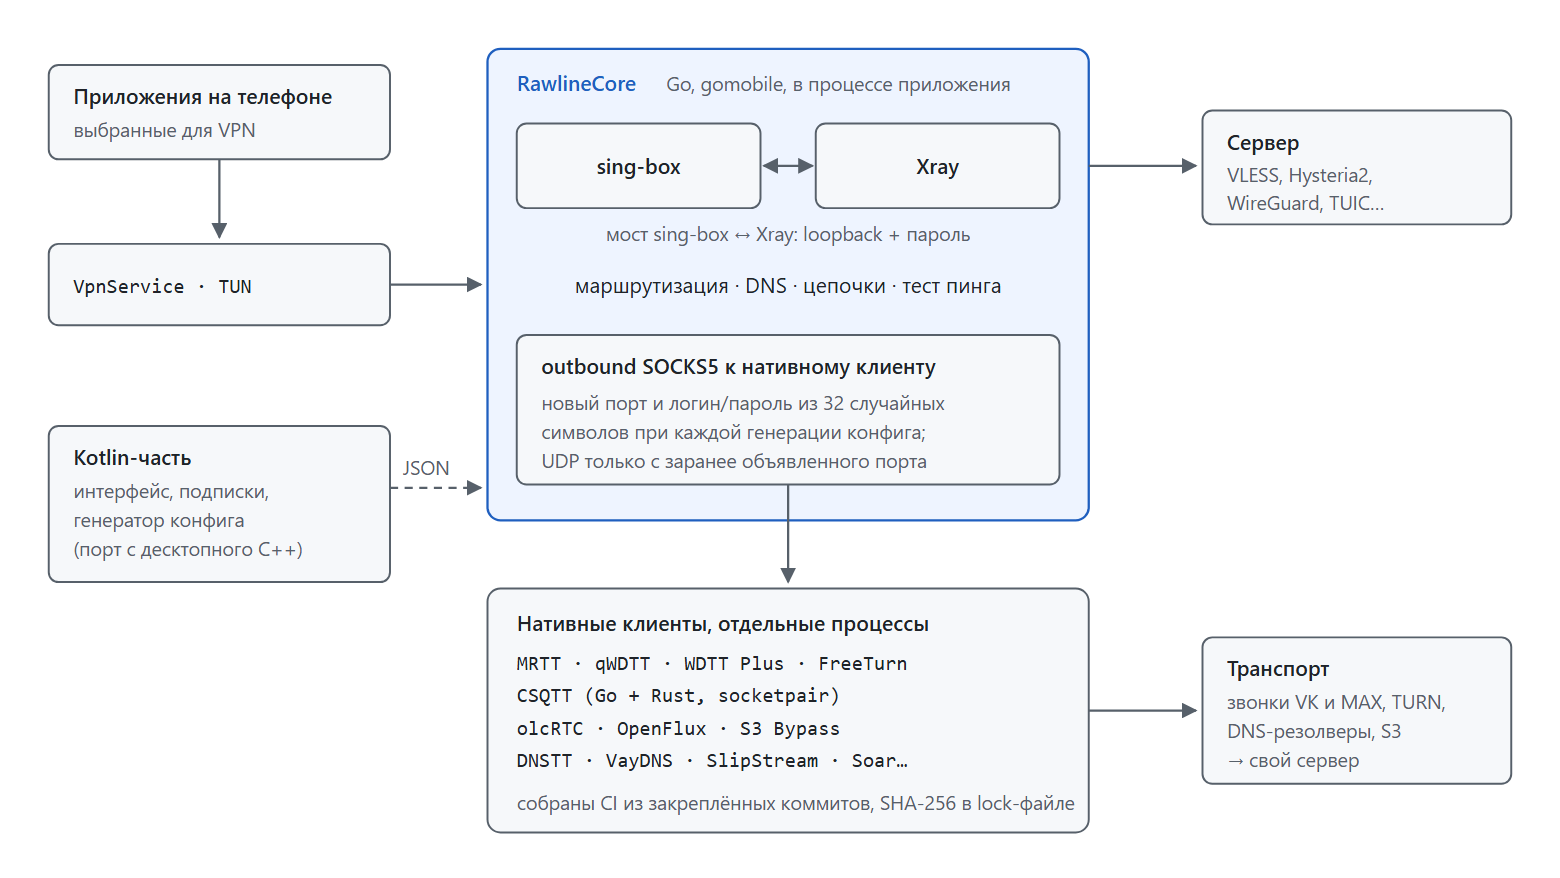

В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru