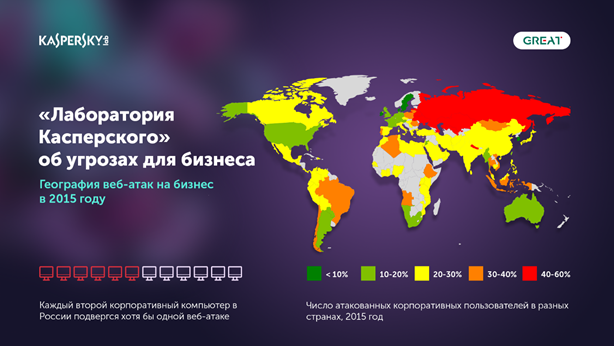
По данным «Лаборатории Касперского», в 2015 году каждый второй корпоративный компьютер в России подвергся хотя бы одной веб-атаке. И этот показатель значительно выше, чем в среднем по миру, – в глобальной бизнес-среде с интернет-угрозами столкнулось лишь 29% уникальных пользователей.
В целом же в уходящем году бизнесу приходилось противостоять сложным кампаниям кибершпионажа и целевым атакам, программам-шифровальщикам и вымогателям, атакам на POS-терминалы и серверную инфраструктуру. Эксперты «Лаборатории Касперского» проанализировали тенденции и самые значимые инциденты, ставившие под удар безопасность коммерческих компаний на протяжении всего этого года.
Число атакованных корпоративных пользователей в разных странах, 2015 год
Как показали события последних 12 месяцев, атаки класса АРТ (сложные целевые атаки, в частности кампании кибершпионажа) перестали быть «проклятием» лишь военных, правительственных, научно-исследовательских и критически важных инфраструктурных организаций. Киберпресутпники переняли инструменты и методы группировок, стоящих за подобными хорошо спланированными атаками, и в первую очередь под их прицел попали компании, работающие в финансовом секторе. Примером тому стало масштабное банковское киберограбление, осуществленное группой Carbanak. Как и в случае с кибершпионажем, преступники тщательно готовятся к каждой операции: исследуют интересы потенциальных жертв, выявляют и намеренно заражают сайты, которые чаще всего посещают сотрудники компании, анализируют список контактов и поставщиков атакуемой организации.
При этом злоумышленники тщательно отбирают инструментарий для совершения атак на бизнес. Так, они активно используют легальные программы, чтобы дольше оставаться незамеченными. Вредоносные файлы, которыми киберпреступники заражают корпоративные сети, очень часто подписаны действующими цифровыми сертификатами, в том числе известных разработчиков. Наконец, для проникновения в компьютеры сотрудников атакующие в 3 раза чаще, чем в случае с домашними пользователями, применяют эксплойты под приложения Microsoft Office. Примечательно, что злоумышленники предпочитают использовать уже известные уязвимости, поскольку знают, что установка обновлений во многих организациях происходит с большим запозданием.
По сравнению с прошлым годом коммерческие компании в 2 раза чаще страдали от программ-шифровальщиков. Этот существенный рост объясняется двумя причинами. Во-первых, сумма, полученная в качестве выкупа от организаций, может быть куда более значительной, чем от пользователей. А во-вторых, шанс, что выкуп будет заплачен, в случае пострадавшей организации выше – компании подчас просто не могут функционировать, если критичная для их деятельности информация зашифрована и недоступна.
«Использование инструментов и методов профессионального кибершпионажа в атаках на бизнес уже вывело угрозы для корпоративных пользователей на совершенно иной уровень, и мы ожидаем, что в дальнейшем киберпреступники будут только «повышать качество», – отмечает Юрий Наместников, антивирусный эксперт «Лаборатории Касперского». – Безусловно, в следующем году их интерес к финансовым организациям сохранится, однако, помимо кражи денег у традиционных банков, они могут атаковать альтернативные платежные системы или же опробовать новые техники – например, манипулировать данными на фондовых биржах. Также мы полагаем, что одним из важных векторов атак на бизнес в 2016 году станет получение доступа к серверам и дата-центрам, где хранятся самые ценные данные компаний. Не оставят злоумышленники без внимания и Интернет вещей – наверняка они попробуют проникнуть в сеть организации, используя уязвимости в такого рода устройствах. В долгосрочной перспективе все эти факторы, скорее всего, приведут к тому, что бизнес разработает новые стандарты безопасности и начнет активнее сотрудничать с правоохранительными органами».