


Anonymous взломали 5 тысяч аккаунтов ИГИЛ в Сети

Anonymous взломали 5 тысяч аккаунтов ИГИЛ в Сети

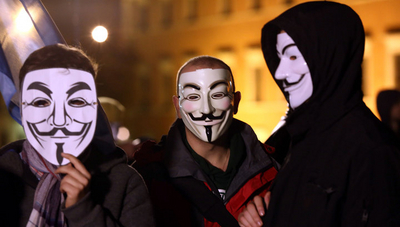
Накануне представители хакерской группировки Anonymous заявили, что после серии терактов в Париже ими объявлена война террористической группировке "Исламское государство" (ИГИЛ). Киберпреступники пообещали "самую масштабную атаку в истории" на серверы террористов.

И уже сегодня они "отчитались" о проделанной работе, передает РИА Новости. По информации представителей хакеров, они смогли взломать более пяти тысяч аккаунтов в "Твиттере", которые так или иначе связаны с террористами из запрещенного в России "Исламского государства".

При этом представитель группы хакеров Алекс Паучер заявил в интервью RT, что Anonymous будет использовать свои возможности по всему миру, чтобы подорвать активность представителей боевиков в Интернете.

По словам Паучера, возможности хакеров в Сети "могут превосходить возможности любого мирового правительства по сдерживанию ИГ в Интернете".

"Наши способности взламывать "Исламское государство" являются непосредственным результатом наших опытных хакеров, взломщиков баз данных и шпионов, которых мы имеем по всему миру. У нас есть люди, которые находятся в непосредственной близости к ИГ на земле, что позволяет легко добывать информацию о действиях "Исламского государства", — заявил представитель Anonymous.

" />
Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru