Российские военные стали жертвой хакеров, рассылающих вредоносные почтовые сообщения с июля 2015 г. Злоумышленники используют инструменты на китайском языке и командно-контрольные серверы на территориях, контролируемых Китаем, сообщает компания
Proofpoint.
По словам вице-президента Proofpoint Кевина Эпшейна (Kevin Epstein), результаты исследования указывают на то, что за атакой стоят китайские хакеры. Однако он не утверждает это однозначно, указывая, что всегда существует вероятность того, что кто-либо другой проводит атаку и пытается выставить Китай виновной стороной, передает
cnews.ru.
Другие цели
Помимо военных, атака направлена на российские телекоммуникационные компании, а также затрагивает русскоговорящих финансовых аналитиков, специализирующихся на телекоммуникационных рынках и работающих на мировые финансовые компании.
Атака
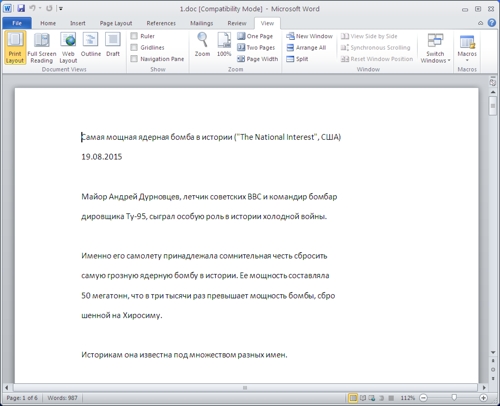
Атака начинается с письма, содержащего текст на чистом русском языке, например, об истории испытания в России ядерной бомбы. Письмо это якобы отправлено другим сотрудником этого же подразделения, в котором работает жертва, либо этой же организации. К письму прикреплено вредоносное вложение в виде файла в формате
Microsoft Word, содержащего познавательный текст. При закрытии файла запускается макрос, который активирует второй файл, а тот, в свою очередь, загружает в систему троян PlugX. Троян позволяет злоумышленникам получить к системе доступ с тем же уровнем прав, какой имеет пользователь.
Невидимость для антивирусов
В компании Proofpoint утверждают, что антивирусы такую атаку заметить не могут, потому что, как правило, проверяют файл в момент открытия, а не закрытия. Кроме того, сам файл вирус не содержит — он содержит макрос.
Вложенный Word-файл с текстом на русском языке
В свою очередь, российские военные, с которыми компании Proofpoint удалось побеседовать, говорят, что письма с вредоносными вложениями выглядят крайне убедительно. И если бы они не знали, что они сфабрикованы, догадаться и не открыть вложение было бы очень сложно.
Использование RAR-архивов
Помимо этого, злоумышленники в рамках кампании рассылают письма со ссылками на RAR-архивы. Примечательно, что эти архивы располагаются на сайтах, названия которых имеют военную тематику, что вводит пользователей в заблуждение. Кроме того, названия архивов написаны на русском языке без ошибок и также имеют военную тематику.
Другие атаки
По словам экспертов Proofpoint, в 2014 г. эта же группа предположительно китайских хакеров (эксперты обозначили ее как TA459) атаковала военные объекты в Центральной Азии. В целом же, активность этой группировки впервые была обнаружена еще в 2013 г. В список инструментов группировки, помимо трояна PlugX, входят вредоносные программы Saker, Netbot и DarkStRat.