


Кибергруппа Carbanak вернулась в Россию

Кибергруппа Carbanak вернулась в Россию

Специалисты международной антивирусной компании ESET предупреждают о возвращении кибергруппировки Carbanak, ответственной за кражи сотен миллионов долларов, данных кредитных карт и интеллектуальной собственности.

Эксперты ESET обнаружили новые образцы вредоносного ПО, с помощью которого кибергруппировка осуществляет таргетированные атаки на финансовые учреждения. Carbanak специализируется на компрометации крупных организаций, в числе жертв – банки и Forex-трейдеры из России, США, Германии, Объединенных Арабских Эмиратов, Великобритании и некоторых других стран.

Группа Carbanak не ограничивается одним семейством вредоносных программ и сочетает несколько инструментов. Атакующие используют троян Win32/Spy.Agent.ORM (также известный как Win32/Toshliph), бэкдор Win32/Wemosis для кражи конфиденциальных данных карт с PoS-терминалов (PoS RAM Scraper backdoor), а также Win32/Spy.Sekur – хорошо известное вредоносное ПО, которое регулярно встречается в киберкампаниях Carbanak.

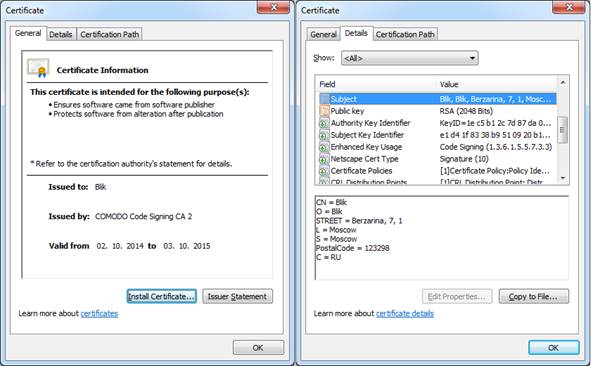
Все эти вредоносные программы основаны на разных кодовых базах, однако содержат некоторые общие черты, например, подписи на основе одного цифрового сертификата.


Вредоносные программы Win32/Spy.Sekur и Win32/Wemosis подписаны одним цифровым сертификатом

Вредоносные программы Win32/Spy.Sekur и Win32/Wemosis подписаны одним цифровым сертификатом 


Кроме того, атакующие пополнили арсенал последними эксплойтами для таких уязвимостей Microsoft Office как RCE CVE-2015-1770 и CVE-2015-2426, который размещался в утекших данных кибергруппы Hacking Team

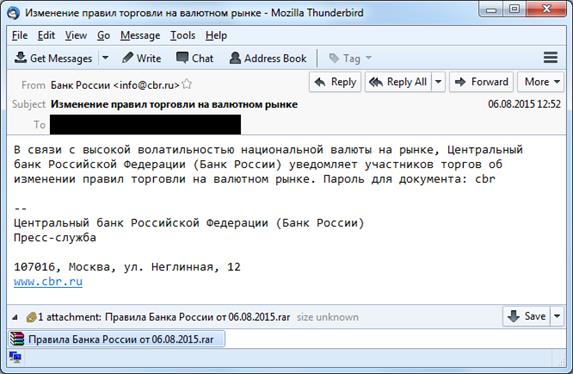
Вектором заражения может выступать фишинговое сообщение с вредоносным вложением в виде RTF-файла с различными эксплойтами или файла в формате SCR. Специалисты ESET наблюдали, в частности, образцы фишинговой рассылки на русском языке, адресованные сотрудникам компаний по обработке электронных платежей, Forex-трейдеров и других финансовых организаций.

Среди названий вложенных вредоносных файлов из этих писем «АО «АЛЬФА-БАНК» ДОГОВОР.scr», «Перечень материалов для блокировки от 04.08.2015г.scr», «Postanovlene_ob_ustranenii_18.08.2015.pdf %много_пробелов% ..scr», «Правила Банка России от 06.08.2015.pdf %много_пробелов% .scr», prikaz-451.doc и др.


Образец фишинговой рассылки с вредоносным вложением

Образец фишинговой рассылки с вредоносным вложением

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru