


Кибергруппа Carbanak вернулась в Россию

Кибергруппа Carbanak вернулась в Россию

Специалисты международной антивирусной компании ESET предупреждают о возвращении кибергруппировки Carbanak, ответственной за кражи сотен миллионов долларов, данных кредитных карт и интеллектуальной собственности.

Эксперты ESET обнаружили новые образцы вредоносного ПО, с помощью которого кибергруппировка осуществляет таргетированные атаки на финансовые учреждения. Carbanak специализируется на компрометации крупных организаций, в числе жертв – банки и Forex-трейдеры из России, США, Германии, Объединенных Арабских Эмиратов, Великобритании и некоторых других стран.

Группа Carbanak не ограничивается одним семейством вредоносных программ и сочетает несколько инструментов. Атакующие используют троян Win32/Spy.Agent.ORM (также известный как Win32/Toshliph), бэкдор Win32/Wemosis для кражи конфиденциальных данных карт с PoS-терминалов (PoS RAM Scraper backdoor), а также Win32/Spy.Sekur – хорошо известное вредоносное ПО, которое регулярно встречается в киберкампаниях Carbanak.

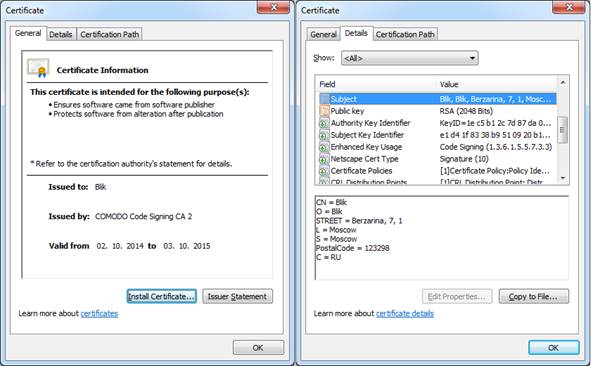
Все эти вредоносные программы основаны на разных кодовых базах, однако содержат некоторые общие черты, например, подписи на основе одного цифрового сертификата.


Вредоносные программы Win32/Spy.Sekur и Win32/Wemosis подписаны одним цифровым сертификатом

Вредоносные программы Win32/Spy.Sekur и Win32/Wemosis подписаны одним цифровым сертификатом 


Кроме того, атакующие пополнили арсенал последними эксплойтами для таких уязвимостей Microsoft Office как RCE CVE-2015-1770 и CVE-2015-2426, который размещался в утекших данных кибергруппы Hacking Team

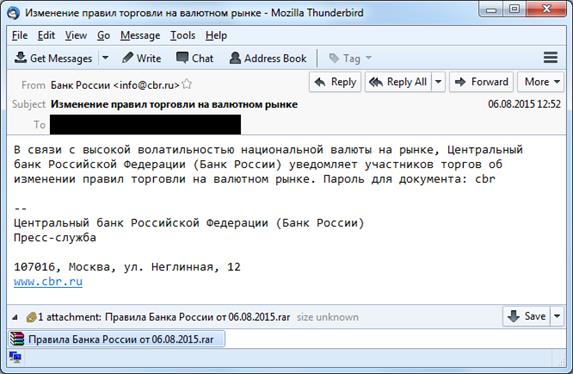
Вектором заражения может выступать фишинговое сообщение с вредоносным вложением в виде RTF-файла с различными эксплойтами или файла в формате SCR. Специалисты ESET наблюдали, в частности, образцы фишинговой рассылки на русском языке, адресованные сотрудникам компаний по обработке электронных платежей, Forex-трейдеров и других финансовых организаций.

Среди названий вложенных вредоносных файлов из этих писем «АО «АЛЬФА-БАНК» ДОГОВОР.scr», «Перечень материалов для блокировки от 04.08.2015г.scr», «Postanovlene_ob_ustranenii_18.08.2015.pdf %много_пробелов% ..scr», «Правила Банка России от 06.08.2015.pdf %много_пробелов% .scr», prikaz-451.doc и др.


Образец фишинговой рассылки с вредоносным вложением

Образец фишинговой рассылки с вредоносным вложением

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru