


США решили ответить Китаю за «взлом века», но не знают как

США решили ответить Китаю за «взлом века», но не знают как

Недавний взлом Управления кадровой службы США (Office of Personnel Management) не даёт покоя американцам. Они уверены, что за атакой стоит Китай, хотя публично такое чиновникам говорить нельзя. Теперь стало известно, что действия китайцев не останутся безнаказанными.

Газета NY Times опубликовала отчет, где со ссылкой на официальные источники утверждает: президент Обама уже отдал соответствующее распоряжение.

Правда, предстоит еще выбрать адекватный ответ. Вариантов тут много, пишет NY Times: от дипломатической ноты до хакерской атаки аналогичного масштаба с публикацией в онлайне секретных китайских документов. Другой варианта — вывод из строя или повреждение так называемого великого китайского файрвола, который фильтрует проходящий трафик, пишет xakep.ru.

Эту тему обсуждали на нескольких засекреченных собраниях, но так и не пришли к единому мнению. В собраниях участвовали в том числе директор АНБ и командующий Кибернетического командования США, подразделения вооруженных сил, которое находится в подчинении стратегического командования США.

Напомним, что из Управления кадровой службы похитили личную информацию на более чем 20 млн человек: практически на всех госслужащих, включая сотрудников спецслужб и посторонних людей, по которым проводилась проверка личности.


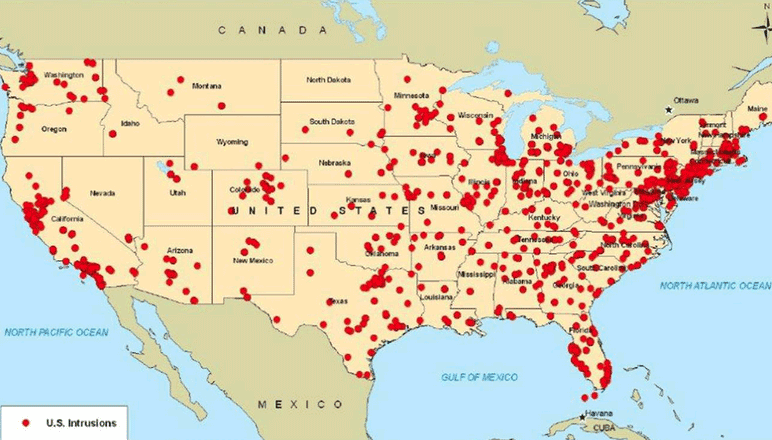
«Секретная» карта АНБ с изображением китайских атак на США

«Секретная» карта АНБ с изображением китайских атак на США


Если будет выбран слишком агрессивный ответ, то это может привести к эскалации конфликта с переходом в масштабную кибервойну. Целью США является не эскалация, а отпугивание противника. Непонятно, как это сделать наилучшим способом.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru