
Метод идентификации пользователей на сайте по манере ввода с клавиатуры

Разработан новый способ идентификации на сайте по манере ввода с клавиатуры

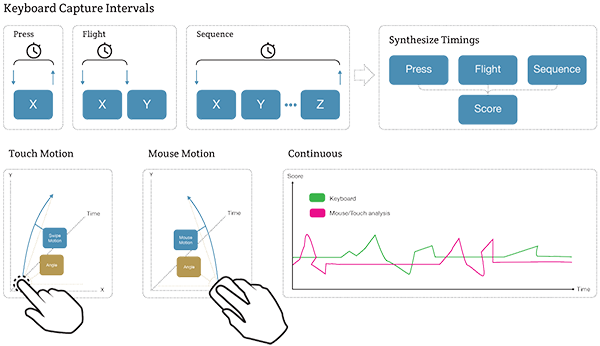
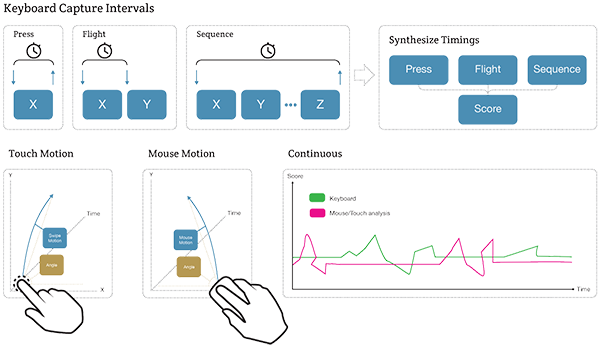
Пир Торшейм (Per Thorsheim), организатор конференции PasswordsCon, и Пол Мур (Paul Moore), эксперт по безопасности из компании Urity Group, разработали метод идентификации пользователей браузера на основе выделения уникальных особенностей ввода с клавиатуры, анализируемых JavaScript-кодом на сайте.

Для демонстрации метода подготовлена специальная страница, определяющая пользователя по клавиатурному вводу даже при использовании Tor Browser. Для защиты от подобной идентификации разработано расширение для браузера Chrome, нормализующее параметры ввода через выравнивание задержек, что мешает выявлению одного и того же пользователя из набора имеющихся сеансов, пишет opennet.ru.

С практической стороны представленный метод позволяет сопоставить реального пользователя, за которым установлено наблюдение, с активностью обезличенных пользователей, пользующихся сетью Tor для доступа к определённому сайту. Метод также может применяться рекамными сетями для идентификации пользователей на сайтах на основе накопленной базы отпечатков ввода. В качестве критериев уникальности используется длительность нажатия на клавиши и паузы между нажатиями. При использовании тестового сайта после примерно 10 минут "обучения" системы, она достаточно точно выявляет активность выбранного пользователя среди других пользователей сайта.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru