
Метод идентификации пользователей на сайте по манере ввода с клавиатуры

Разработан новый способ идентификации на сайте по манере ввода с клавиатуры

Пир Торшейм (Per Thorsheim), организатор конференции PasswordsCon, и Пол Мур (Paul Moore), эксперт по безопасности из компании Urity Group, разработали метод идентификации пользователей браузера на основе выделения уникальных особенностей ввода с клавиатуры, анализируемых JavaScript-кодом на сайте.

Для демонстрации метода подготовлена специальная страница, определяющая пользователя по клавиатурному вводу даже при использовании Tor Browser. Для защиты от подобной идентификации разработано расширение для браузера Chrome, нормализующее параметры ввода через выравнивание задержек, что мешает выявлению одного и того же пользователя из набора имеющихся сеансов, пишет opennet.ru.

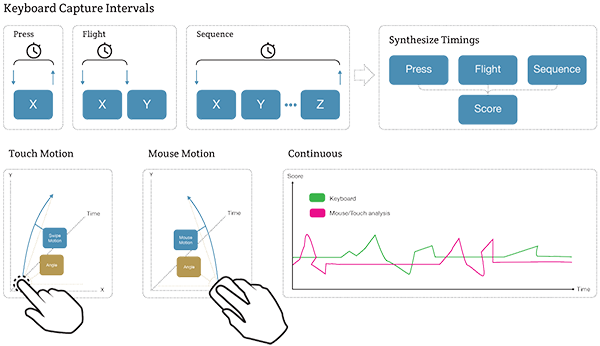
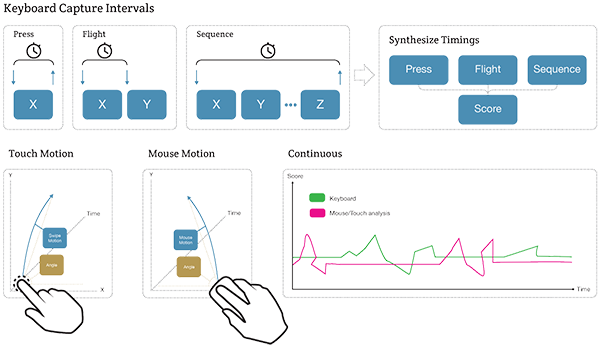
С практической стороны представленный метод позволяет сопоставить реального пользователя, за которым установлено наблюдение, с активностью обезличенных пользователей, пользующихся сетью Tor для доступа к определённому сайту. Метод также может применяться рекамными сетями для идентификации пользователей на сайтах на основе накопленной базы отпечатков ввода. В качестве критериев уникальности используется длительность нажатия на клавиши и паузы между нажатиями. При использовании тестового сайта после примерно 10 минут "обучения" системы, она достаточно точно выявляет активность выбранного пользователя среди других пользователей сайта.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru