


Новые уязвимости в Google App Engine

Новые уязвимости в Google App Engine

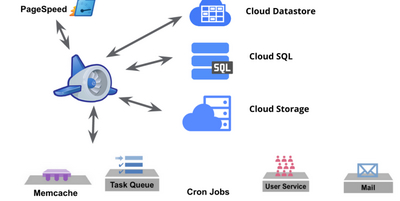
Польская хакерская фирма Security Explorations обнаружила семь уязвимостей в Java-платформе, которая лежит в основе облачного хостинга Google App Engine (GAE). Используя эти баги, владелец одной из виртуальных машин на хостинге GAE может выйти далеко за пределы своих полномочий.

Security Explorations в последнее годы сделала себе имя, публикуя несчётное количество уязвимостей в Oracle Java. Теперь они принялись эксплуатировать эти баги на практике. На платформе GAE ими зафиксировано семь уязвимостей. Также опубликованы демонстрационные программы для взлома с использованием указанных уязвимостей, передает xakep.ru.

Три из семи багов допускают полный выход из песочницы GAE Java, которая используется для изоляции виртуальных машин в целях безопасности. Злоумышленник может извлечь информацию о Java Runtime Environment и внутренних сервисах и протоколах Google, что позволяет ему продолжить атаку с учётом этих данных, нацеливаясь уже на саму платформу GAE.

Директор компании Security Explorations Адам Говдяк (Adam Gowdiak) сказал, что его компания в течение трёх недель не получала ответа от Google. Он также раскритиковал технологического гиганта за то, что его сотрудникам понадобилось несколько дней, чтобы запустить PoC-код и прочитать отчёт. По его словам, такое весьма удивительно, учитывая агрессивный подход Google к публикации уязвимостей в сторонних продуктах, чем занимается подразделение Project X.

Говдяк считает, что по крайней мере две из указанных уязвимостей были втихую закрыты без уведомления Security Explorations и без соответствующего признания их заслуг.

В декабре прошлого года Security Explorations получила максимально возможную награду $50 тыс. по программе вознаграждения за найденные уязвимости, когда нашла 30 багов в App Engine.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru