


Новые уязвимости в Google App Engine

Новые уязвимости в Google App Engine

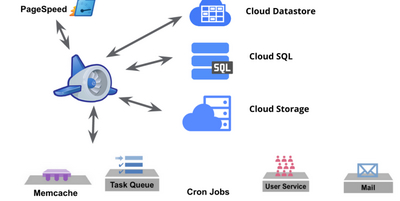
Польская хакерская фирма Security Explorations обнаружила семь уязвимостей в Java-платформе, которая лежит в основе облачного хостинга Google App Engine (GAE). Используя эти баги, владелец одной из виртуальных машин на хостинге GAE может выйти далеко за пределы своих полномочий.

Security Explorations в последнее годы сделала себе имя, публикуя несчётное количество уязвимостей в Oracle Java. Теперь они принялись эксплуатировать эти баги на практике. На платформе GAE ими зафиксировано семь уязвимостей. Также опубликованы демонстрационные программы для взлома с использованием указанных уязвимостей, передает xakep.ru.

Три из семи багов допускают полный выход из песочницы GAE Java, которая используется для изоляции виртуальных машин в целях безопасности. Злоумышленник может извлечь информацию о Java Runtime Environment и внутренних сервисах и протоколах Google, что позволяет ему продолжить атаку с учётом этих данных, нацеливаясь уже на саму платформу GAE.

Директор компании Security Explorations Адам Говдяк (Adam Gowdiak) сказал, что его компания в течение трёх недель не получала ответа от Google. Он также раскритиковал технологического гиганта за то, что его сотрудникам понадобилось несколько дней, чтобы запустить PoC-код и прочитать отчёт. По его словам, такое весьма удивительно, учитывая агрессивный подход Google к публикации уязвимостей в сторонних продуктах, чем занимается подразделение Project X.

Говдяк считает, что по крайней мере две из указанных уязвимостей были втихую закрыты без уведомления Security Explorations и без соответствующего признания их заслуг.

В декабре прошлого года Security Explorations получила максимально возможную награду $50 тыс. по программе вознаграждения за найденные уязвимости, когда нашла 30 багов в App Engine.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru