


В результате финансовых кибератак российские пользователи теряют от 80 долларов и выше

В результате финансовых кибератак российские пользователи теряют от 80$

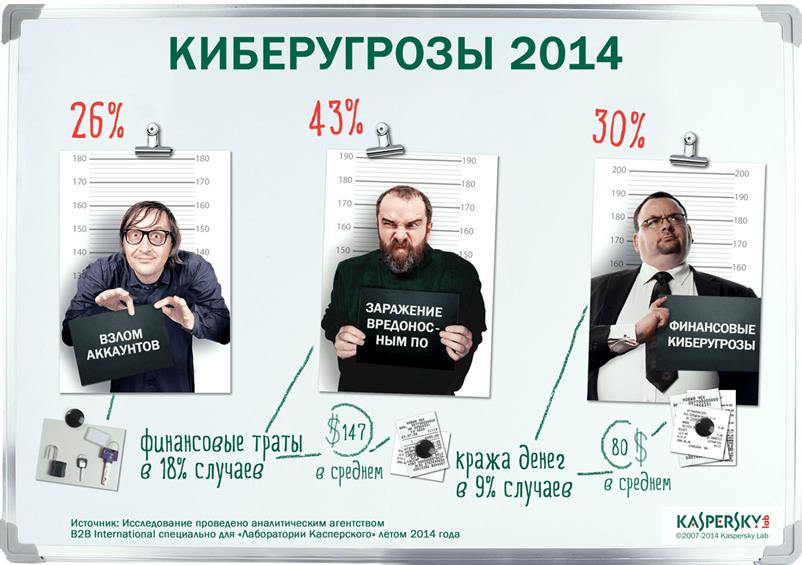
Около трети российских пользователей, а точнее 30%, сталкивались за последний год с той или иной финансовой киберугрозой, и 9% из них в результате потеряли свои деньги. Такие данные были получены в ходе исследования*, проведенного «Лабораторией Касперского» совместно с компанией B2B International.

Киберпреступники охотятся за деньгами, используя самые разнообразные методы. Самый быстрый способ залезть в чужой кошелек – получить доступ к учетной записи пользователя в платежной системе или онлайн-банке. Для этого злоумышленники прибегают к использованию фишинговых веб-страниц, вредоносных программ, собирающих пароли и логины, вводимые на устройстве, и других методов.

Согласно исследованию, в среднем потери российского пользователя в ходе кибератаки составляют 80 долларов, а каждая девятая жертва потеряла в результате такого онлайн-мошенничества более 1000 долларов. Поясняя причину потери, 21% пострадавших отметил, что хакеры похитили деньги, получив доступ к записям в платежном сервисе. Еще 19% попались на уловку мошенников и ввели данные на поддельном веб-сайте. А 10% пользователей уверены, что их логины или пароли были перехвачены вредоносной программой.


Кроме того, в течение года пользователи довольно часто сталкивались со взломами своих онлайн-аккаунтов: электронной почты, страницы в социальной сети и т.д. – об этом сообщили 26% респондентов в России. Опасность таких инцидентов заключается не только в том, что скомпрометированные учетные записи используются преступниками для рассылки спама и вредоносных ссылок, они также вполне могут обернуться финансовыми потерями. Например, в почтовом ящике можно найти логины и пароли для доступа к платежным сервисам и онлайн-магазинам, получаемые во время регистрации или восстановления.

Помимо потери денег в результате кражи, пользователи несли также опосредованные финансовые расходы, например, на исправление последствий заражения: обращение к IT-экспертам за помощью или приобретение специальных защитных программ. Так, 43% опрошенных россиян рассказали о случившихся с ними инцидентах заражения устройств вредоносными программами, и в 18% случаев они закончились финансовыми тратами. Средняя сумма ущерба при этом оказалась даже выше, чем при краже – 147 долларов.

«Некоторые пользователи относятся к киберугрозам, как к неким виртуальным реалиям, способным нанести вред исключительно в киберпространстве. Однако многие онлайн-опасности влекут за собой ощутимые для пользователя потери и в реальном мире – будь то исчезнувшие данные или похищенные деньги. Вместо того чтобы платить за последствия, гораздо надежнее позаботиться о своей защите заранее», – поясняет Елена Харченко, руководитель отдела управления продуктами для домашних пользователей «Лаборатории Касперского».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru