


Google решила отказаться от captcha-тестов для выявления ботов

Google решила отказаться от captcha-тестов для выявления ботов

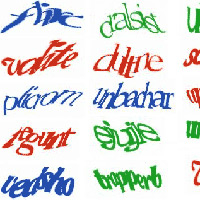
Компания Google решила отказаться от традиционного теста CAPTCHA, который призвал различить реальных пользователей и ботов за счет распознавания искаженного текста на картинке. Об этом говорится в сообщении Google. «В течение многих лет мы просили пользователей доказать, что они не роботы, путем распознавания искаженного текста и ввода его в диалоговое окно.

Однако теперь мы решили, что гораздо проще напрямую спросить пользователей, являются ли они роботами», — говорится в блоге Google. Новая система при выполнении сценария, где пользователю нужно подтвердить свою «человечность», требует от него поставить галочку рядом с утверждением «Я не робот».

В результате пользователю в большинстве случаев не нужно разгадывать раздражающие CAPTCHA-тесты. Данный интерфейс использует продвинутые технологии распознавания ботов, мониторя активность пользователя до, в момент и после проставления галочки. Однако полностью отказаться от «капчи» у Google пока не получилось. Если система анализа рисков даже после простановки галочки не может дифференцировать реального человека от бота, в окне проверки появится привычный CAPTCHA-тест, передает uinc.ru.

На мобильных, где прочитать искаженный текст еще труднее, в качестве дополнительной проверки от пользователя может потребоваться отметить картинки, соответствующие заданной теме. Помимо собственных сервисов Google, подобная технология может использоваться на сторонних ресурсах, внедривших соответствующий новый API от Google. В числе первых оказались сайты Snapchat, WordPress и других популярных сервисов.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru