«Лаборатория Касперского» обнаружила, что вредоносная платформа Regin оказалась первым зловредом, способным проникать в сотовые сети стандарта GSM и вести слежку за пользователями мобильной связи. Эта платформа использовалась в кибератаках по меньшей мере в 13 странах, в том числе и в России. В зоне риска оказались телекоммуникационные операторы, правительства, финансовые учреждения, исследовательские организации, а также лица, занимающиеся сложными математическими и криптографическими исследованиями.
Первые следы активности Regin были замечены экспертами «Лаборатории Касперского» еще весной 2012 года. На протяжении последних трех лет образцы этого вредоносного ПО периодически встречались, но не имели прямой связи между собой. Вместе с тем специалисты «Лаборатории Касперского» получили в свое распоряжение ряд образцов Regin в ходе расследования кибератак на правительственные учреждения и телекоммуникационные компании – и именно это позволило получить достаточно данных для глубокого исследования вредоносной платформы.
Анализ зловреда показал, что платформа Regin включает в себя множество вредоносных инструментов и модулей, способных полностью заражать сети организаций и удаленно контролировать их на всех возможных уровнях. При этом для контроля скомпрометированных корпоративных сетей злоумышленники используют довольно нетривиальный способ.
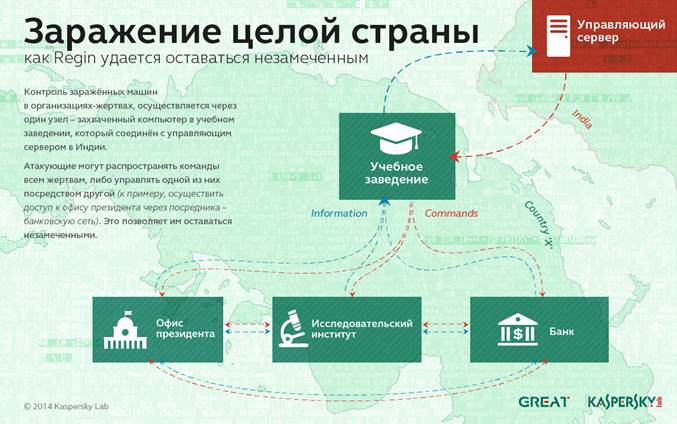
Изучив процесс передачи данных из зараженных организаций в пределах одной страны, эксперты «Лаборатории Касперского» установили, что лишь в одной из скомпрометированных сетей была установлена связь с сервером атакующих, расположенным в другой стране. В то же время все зараженные сети в одном государстве могли коммуницировать друг с другом, обмениваясь информацией. Таким образом, преступники аккумулировали все нужные им данные на серверах лишь одной жертвы. Именно эта техническая особенность платформы Regin и позволяла киберпреступникам действовать незаметно столь долгое время.
Однако наиболее интересной функцией вредоносной платформы Regin является реализованная в ней возможность атаковать GSM-сети. Согласно информации, полученной экспертами «Лаборатории Касперского» из контроллера базовой станции GSM, злоумышленники способны извлекать регистрационные данные для контроля GSM-ячеек в рамках сотовой сети телекоммуникационного оператора. Таким образом, они могут узнавать, какие звонки обрабатываются в конкретной ячейке сети, имеют возможность перенаправлять звонки в другие ячейки или активировать соседние, а также осуществлять другие вредоносные действия. В настоящее время функции контроля GSM-сетей не присутствуют ни в одном другом известном вредоносном ПО.
«Способность проникать в GSM-сети, пожалуй, самый необычный и интересный аспект во всей вредоносной активности Regin. В современном мире мы слишком зависимы от мобильной связи, однако для ее реализации сегодня используются устаревшие коммуникационные протоколы, которые не способны в достаточной мере обеспечить безопасность конечного пользователя. С другой стороны, все GSM-сети имеют механизмы, которые позволяют правоохранительным органам отслеживать подозрительные инциденты, и именно эта техническая возможность дает шанс злоумышленникам проникать в сеть и осуществлять вредоносные действия», – рассказывает Костин Райю, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского».









