


Лаборатория Касперского выяснила, как россияне относятся к паролям

Лаборатория Касперского выяснила, как россияне относятся к паролям

Почти треть россиян – а точнее 29% – уверены, что их пароли от различных онлайн-аккаунтов надежно оберегаются самими веб-сайтами, а еще 39% полагают, что их данные доступа к электронным сервисам не могут быть интересны или полезны для киберпреступников. Такие результаты были получены в ходе исследования, проведенного «Лабораторией Касперского» совместно с компанией B2B International летом 2014 года.

Однако участившиеся инциденты с кражей паролей говорят об обратном: мошенники предпринимают множество разных уловок для того чтобы получить пароли пользователей, поскольку эти данные все чаще дают доступ к осуществлению финансовых транзакций. Специальные вредоносные программы, крадущие информацию, фишинговые веб-страницы, перехват данных Wi-Fi трафика, атаки на серверы компаний, на которых хранятся учетные данные пользователей, – вот лишь некоторые из распространенных приемов злоумышленников.

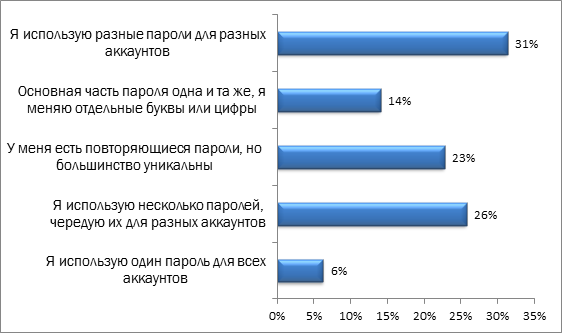
При этом угроза для пользователя становится еще масштабнее, если он применяет один пароль для разных аккаунтов. Как выяснилось в ходе исследования, в России таких беспечных пользователей осталось сегодня немного – всего 6%. С другой стороны, доля тех, кто для каждой учетной записи создает новый пароль, тоже невысока – лишь 31%. Оставшиеся же пользователи оперируют ограниченным набором паролей.


Предпочтения российских пользователей в выборе паролей


Причина такого поведения кроется в том, что российские пользователи, несмотря на свой опыт и знания о существовании различных киберугроз, по-прежнему предпочитают запоминать пароли – об этом заявили 69% участников исследования. При этом лишь 42% опрошенных считают, что полагаться на память в таких вещах небезопасно. Наиболее же надежный в современных условиях способ хранения паролей при помощи специального ПО выбрали всего 6% россиян.

«Пользователи напрасно недооценивают интерес злоумышленников к их личным данным и проявляют беспечность при выборе и хранении паролей для своих онлайн-аккаунтов. Использование идентичных или очень похожих наборов символов для доступа к различным сервисам чревато тем, что в случае попадания хотя бы одного пароля в руки преступников пользователь рискует потерять контроль над всеми своими аккаунтами, – рассказывает Вячеслав Закоржевский, руководитель группы исследования уязвимостей «Лаборатории Касперского». – Избежать подобных рисков можно при помощи сложных уникальных паролей, которые будут разными для разных аккаунтов, а также при помощи двухфакторной авторизации. Кроме того, стоит помнить, что не нужно вводить данные учетной записи на подозрительных веб-страницах или при пользовании незащищенной бесплатной публичной сетью Wi-Fi».

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru