


Лаборатория Касперского выяснила, как россияне относятся к паролям

Лаборатория Касперского выяснила, как россияне относятся к паролям

Почти треть россиян – а точнее 29% – уверены, что их пароли от различных онлайн-аккаунтов надежно оберегаются самими веб-сайтами, а еще 39% полагают, что их данные доступа к электронным сервисам не могут быть интересны или полезны для киберпреступников. Такие результаты были получены в ходе исследования, проведенного «Лабораторией Касперского» совместно с компанией B2B International летом 2014 года.

Однако участившиеся инциденты с кражей паролей говорят об обратном: мошенники предпринимают множество разных уловок для того чтобы получить пароли пользователей, поскольку эти данные все чаще дают доступ к осуществлению финансовых транзакций. Специальные вредоносные программы, крадущие информацию, фишинговые веб-страницы, перехват данных Wi-Fi трафика, атаки на серверы компаний, на которых хранятся учетные данные пользователей, – вот лишь некоторые из распространенных приемов злоумышленников.

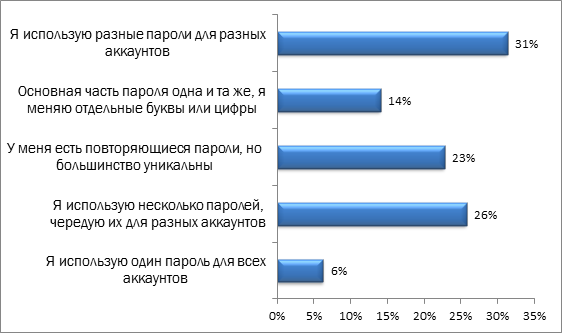
При этом угроза для пользователя становится еще масштабнее, если он применяет один пароль для разных аккаунтов. Как выяснилось в ходе исследования, в России таких беспечных пользователей осталось сегодня немного – всего 6%. С другой стороны, доля тех, кто для каждой учетной записи создает новый пароль, тоже невысока – лишь 31%. Оставшиеся же пользователи оперируют ограниченным набором паролей.


Предпочтения российских пользователей в выборе паролей


Причина такого поведения кроется в том, что российские пользователи, несмотря на свой опыт и знания о существовании различных киберугроз, по-прежнему предпочитают запоминать пароли – об этом заявили 69% участников исследования. При этом лишь 42% опрошенных считают, что полагаться на память в таких вещах небезопасно. Наиболее же надежный в современных условиях способ хранения паролей при помощи специального ПО выбрали всего 6% россиян.

«Пользователи напрасно недооценивают интерес злоумышленников к их личным данным и проявляют беспечность при выборе и хранении паролей для своих онлайн-аккаунтов. Использование идентичных или очень похожих наборов символов для доступа к различным сервисам чревато тем, что в случае попадания хотя бы одного пароля в руки преступников пользователь рискует потерять контроль над всеми своими аккаунтами, – рассказывает Вячеслав Закоржевский, руководитель группы исследования уязвимостей «Лаборатории Касперского». – Избежать подобных рисков можно при помощи сложных уникальных паролей, которые будут разными для разных аккаунтов, а также при помощи двухфакторной авторизации. Кроме того, стоит помнить, что не нужно вводить данные учетной записи на подозрительных веб-страницах или при пользовании незащищенной бесплатной публичной сетью Wi-Fi».

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru
