


Латиноамериканский кибершпионаж затронул и Россию

Латиноамериканский кибершпионаж затронул и Россию

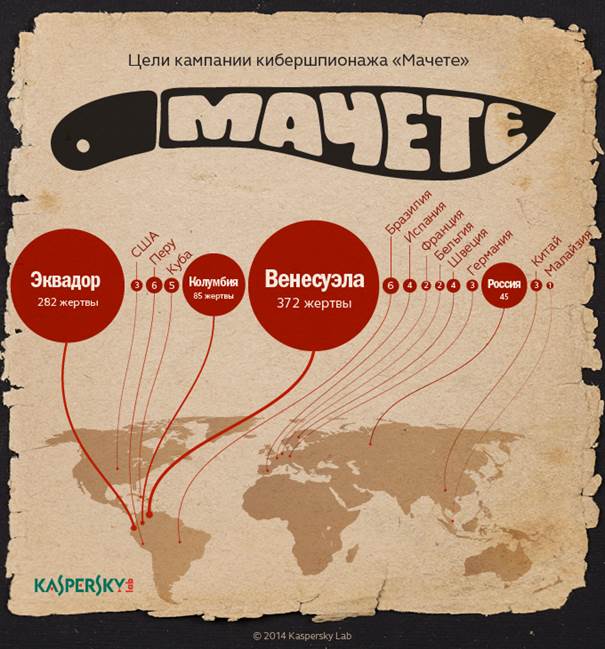
Лаборатория Касперского обнаружила новую кампанию кибершпионажа, получившую название «Мачете». Операция затронула классические в таких случаях цели: правительства, военные ведомства, правоохранительные органы и посольства. Объединяет все эти жертвы то, что абсолютное большинство из них находится в Латинской Америке. Однако часть пострадавших организаций была обнаружена и в других странах, в том числе в России, где эксперты насчитали 45 жертв из числа дипломатических структур, чьи данные оказались под ударом «Мачете».

В ходе расследования кибероперации аналитикам «Лаборатории Касперского» удалось установить, что первые атаки начались в 2010 году, а в 2012-ом инфраструктура атакующих была обновлена и усовершенствована, что позволило им широко развернуть кампанию кибершпионажа. Злоумышленники используют методы социальной инженерии и фишинговые приемы, однако случаев эксплуатирования ими уязвимостей пока не было зафиксировано. В целом эта кампания отличается довольно простыми, с технологической точки зрения, инструментами атак. Однако, к настоящему моменту от «Мачете» пострадало уже не менее 778 организаций по всему миру.


«Основываясь на тех данных, которые мы обнаружили в процессе расследования кибероперации, мы предполагаем, что за атаками стоят испаноговорящие злоумышленники, а сама кампания имеет латиноамериканские корни. Этим, в частности, и объясняется большое число жертв в Латинской Америке. Более того, интерес преступников к этому региону настолько высок, что даже в других странах они избирали в качестве своих целей организации, которые так или иначе имеют отношение к испаноговорящим странам Нового Света. К примеру, в России среди пострадавших учреждений оказались посольства некоторых латиноамериканских государств», – рассказывает Дмитрий Бестужев, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского» в Латинской Америке.

Инструменты кибершпионажа, обнаруженные на зараженных компьютерах, были способны похитить сотни гигабайт конфиденциальной информации. Использующееся в «Мачете» вредоносное ПО способно копировать файлы на удаленный сервер или на специальные USB-устройства, перехватывать символы, вводимые с клавиатуры, записывать аудиофайлы через встроенные микрофоны, делать скриншоты экрана, собирать геолокационные данные, а также делать снимки с помощью веб-камеры.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru