


Подросток из Австралии на час вывел из строя сервис TweetDeck

19-летний австралиец случайно взломал TweetDeck

19-летний австралиец случайно взломал TweetDeck

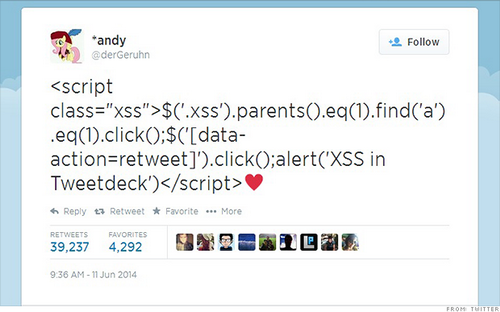
Twitter-сервис TweetDeck временно прекратил работу, после того как в коде программы была обнаружена брешь. Из-заошибки приложение начало выдавать странные сообщения и несанкционированные ретвиты. Во всем оказался виноват любопытный подросток.

Пользователи социального клиента сообщали о том, что они заметили предупреждающие сообщения о том, что Tweetdeck взломан. Администрация сервиса вынуждена была временно отключить TweetDeck. Примерно через час работу восстановили. Атака повлияла на многие известные социальные каналы, включая @NYTimes, @CBCNews и @BBCBreaking. Все источники сделали ретвит кусочка кода от пользователя @derGeruhn. В общей сложности сообщение было опубликовано 37 тысяч раз.

Взлом сервиса осуществил 19-летнийавстралиец по имени Флориан (никнейм Firo). Ему удалось спроектировать социального сетевого червя, который заражал учетные записи пользователей и рассылал ретвиты. Специалист случайно обнаружил брешь в системе безопасности, когда напечатал «&hearts» (для изображения сердечка в HTML). Оказывается, это действие в TweetDeck позволяло давать команды компьютерной программе прямо через твиты. По словам Флориана, он вовсе не собирался ничего взламывать. «Все произошло случайно», — сказал он в интервью CNN.


Фиро немедленно сообщил в Twitter об уязвимости, однако было слишком поздно. Червь начал жить своей жизнью, заражая тысячи аккаунтов. К счастью, в этот раз серьезного ущерба ошибка не нанесла.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru