


Подросток из Австралии на час вывел из строя сервис TweetDeck

19-летний австралиец случайно взломал TweetDeck

19-летний австралиец случайно взломал TweetDeck

Twitter-сервис TweetDeck временно прекратил работу, после того как в коде программы была обнаружена брешь. Из-заошибки приложение начало выдавать странные сообщения и несанкционированные ретвиты. Во всем оказался виноват любопытный подросток.

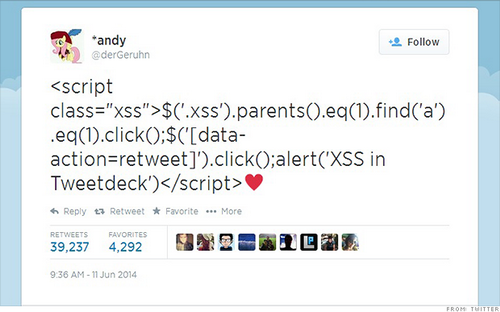
Пользователи социального клиента сообщали о том, что они заметили предупреждающие сообщения о том, что Tweetdeck взломан. Администрация сервиса вынуждена была временно отключить TweetDeck. Примерно через час работу восстановили. Атака повлияла на многие известные социальные каналы, включая @NYTimes, @CBCNews и @BBCBreaking. Все источники сделали ретвит кусочка кода от пользователя @derGeruhn. В общей сложности сообщение было опубликовано 37 тысяч раз.

Взлом сервиса осуществил 19-летнийавстралиец по имени Флориан (никнейм Firo). Ему удалось спроектировать социального сетевого червя, который заражал учетные записи пользователей и рассылал ретвиты. Специалист случайно обнаружил брешь в системе безопасности, когда напечатал «&hearts» (для изображения сердечка в HTML). Оказывается, это действие в TweetDeck позволяло давать команды компьютерной программе прямо через твиты. По словам Флориана, он вовсе не собирался ничего взламывать. «Все произошло случайно», — сказал он в интервью CNN.


Фиро немедленно сообщил в Twitter об уязвимости, однако было слишком поздно. Червь начал жить своей жизнью, заражая тысячи аккаунтов. К счастью, в этот раз серьезного ущерба ошибка не нанесла.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru