


Утечка параметров аутентификации через SNMP в некоторых моделях сетевых устройств

Раскрытие данных через SNMP устройств Brocade, Motorola и Ambit

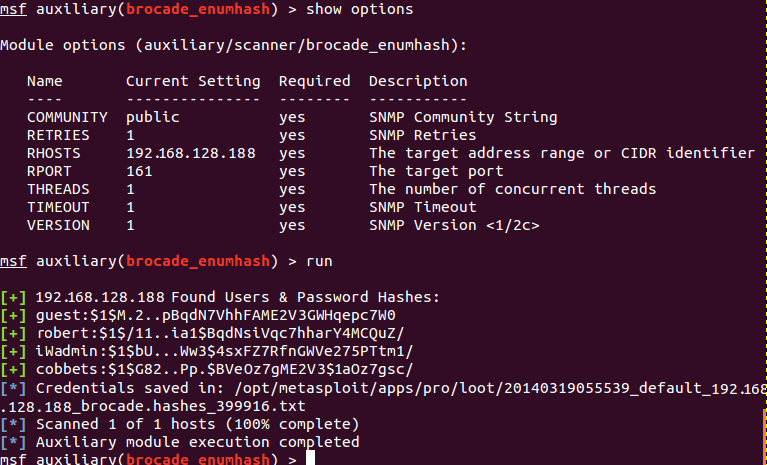
В сетевых устройствах Brocade, Motorola/Netopia и Ambit выявлена критическая уязвимость, позволяющая удалённо получить параметры аутентификации, позволяющие подключиться к устройству или обслуживаемой им сети, через общедоступный вывод сервиса SNMP (community public). Для получения таких данных как логины пользователей, хэши паролей и ключи доступа к беспроводной сети, достаточно отправить SNMP-запрос при помощи штатных утилит, таких как snmpwalk или snmpget.

Сообщается, что в настоящее время раскрыты сведения только об устройствах трёх производителей, но уязвимы и некоторые устройства других производителей, информация по которым пока не раскрывается из-за соглашения о предоставлении времени на выпуск обновлений прошивки. Сведения о других уязвимых устройствах будут опубликованы позднее, сообщает opennet.ru.

Проблемные устройства:

  • Балансировщик трафика Brocade ServerIron ADX 1016-2-PREM хранит логины и хэши паролей в публичных SNMP MIB-таблицах и выдаёт их при запросе OID 1.3.6.1.4.1.1991.1.1.2.9.2.1.1 и 1.3.6.1.4.1.1991.1.1.2.9.2.1.2. Сервис SNMP включен по умолчанию.
  • DSL-модемы серии Motorola/Netopia 3347 выдают через публичный SNMP SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. В большинстве моделей SNMP включен по умолчанию на интерфейсе внутренней сети, но встречаются модели, на которых SNMP включен и на WAN-интерфейсе.
  • Беспроводные маршрутизаторы Ambit серий U10C019 и Ubee DDW3611 выдают через публичный SNMP логины, хэши паролей, SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. По умолчанию сервис SNMP отключен.

При сканировании Сети было выявлено 229 тысяч доступных через интернет потенциально уязвимых устройств Ambit, 224 тысячи устройств Netopia и 9 тысяч балансировщиков Brocade. Несмотря на относительно небольшое число выявленный балансировщиков Brocade, они представляют наибольшую опасность, так как обычно используются в крупных корпорациях и их взлом может послужить отправной точкой для проникновения во внутреннюю корпоративную сеть.

При этом проблему усугубляет то, что уязвимости подвержены модели уже снятые с производства, поддержка которых прекращена и производитель навряд ли выпустит обновления прошивки (производитель был уведомлен о проблеме за три месяца до её публичного обнародования, но обновления так и не были выпущены). Пользователям различных сетевых устройств рекомендуется убедиться в ограничении доступа к сервису SNMP или отключить его, если он не используется для мониторинга.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru