


Британская разведка в 2011 году перехватывала данные Facebook

Британская разведка в 2011 году перехватывала данные Facebook

Журналист Гленн Гринвальд, ранее работавший в издании the Guardian и первым обнародовавший документы Эдварда Сноудена, сегодня разместил в открытом доступе новые материалы из его книги No Place to Hide, в которой он, опираясь на архивы Сноудена, рассказывает о методиках работы западных шпионских ведомств.

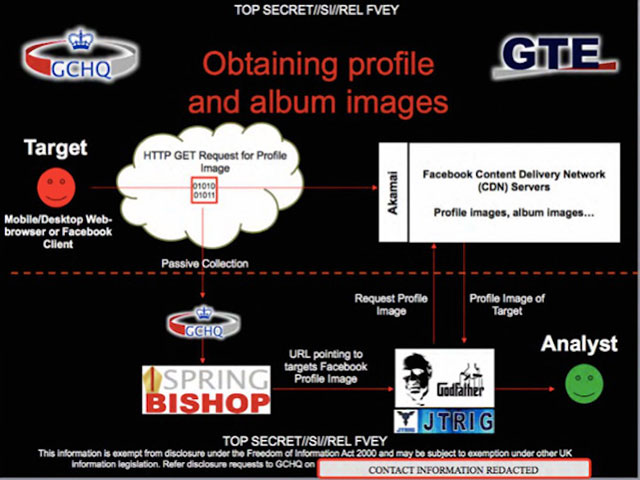
В опубликованных материалах сообщается о том, как именно британская радиоразведка  GCHQ (Government Communications Headquarters) перехватывала данные пользователей Facebook. В документах приводится презентация с визуальными схемами о том, как именно в 2011 году разведка перехватывала нужные данные из Facebook. Также в данных отмечается, что данные распределялись между разведывательными органами стан, входящих в разведывательную коалицию Five Eye.


По данным публикации, GCHQ разведчики перехватывали данные в том числе и из профилей пользователей, которые не были публичными и пользователей, которые блокировали данные от внешних получателей. Сообщается, что разведчики выявили ряд фундаментальных уязвимостей в модели безопасности Facebook и активно их использовали. Также они перехватывали данные, когда крупнейшая мировая соцсеть передавала пользовательские данные в CDN-сети компании Akamai Technologies, которая доставляла данные до конечных потребителей, сообщает cybersecurity.ru.

Гринвальд отмечает, что презентация датирована 2011 годом и не факт, что заявленные уязвимости существуют и по сей день.

В пресс-службе Facebook заявили, что не знакомы с презентациями Сноудена и не передавали данных разведслужбам.

Напомним, что еще в марте этого года глава Facebook Марк Цукерберг лично позвонил президенту США Бараку Обаме, чтобы пожаловаться на «угрозу», которую представляют для интернета действия американского правительства. «Я позвонил президенту Обаме, чтобы выразить свою озабоченность тем ущербом, который наносит правительство нашему будущему», - заявил 13 марта Марк Цукерберг на своем личной странице в Facebook.

Недовольство создателя первой в мире социальной сети демонстрирует эскалацию напряжённости между IT-сектором и правительством после разоблачений программ отслеживания, внедрённых американскими службами (в первую очередь — АНБ). В некоторых случаях АНБ якобы имитировало страницы Facebook, чтобы внедрить вирусы в компьютеры пользователей. По данным небезызвестного Эдварда Сноудена, АНБ имеет доступ к серверам Facebook, Google и Yahoo.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru