


Британская разведка в 2011 году перехватывала данные Facebook

Британская разведка в 2011 году перехватывала данные Facebook

Журналист Гленн Гринвальд, ранее работавший в издании the Guardian и первым обнародовавший документы Эдварда Сноудена, сегодня разместил в открытом доступе новые материалы из его книги No Place to Hide, в которой он, опираясь на архивы Сноудена, рассказывает о методиках работы западных шпионских ведомств.

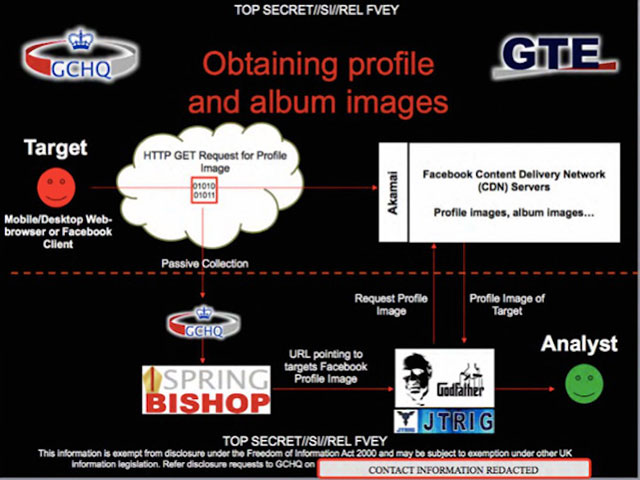
В опубликованных материалах сообщается о том, как именно британская радиоразведка  GCHQ (Government Communications Headquarters) перехватывала данные пользователей Facebook. В документах приводится презентация с визуальными схемами о том, как именно в 2011 году разведка перехватывала нужные данные из Facebook. Также в данных отмечается, что данные распределялись между разведывательными органами стан, входящих в разведывательную коалицию Five Eye.


По данным публикации, GCHQ разведчики перехватывали данные в том числе и из профилей пользователей, которые не были публичными и пользователей, которые блокировали данные от внешних получателей. Сообщается, что разведчики выявили ряд фундаментальных уязвимостей в модели безопасности Facebook и активно их использовали. Также они перехватывали данные, когда крупнейшая мировая соцсеть передавала пользовательские данные в CDN-сети компании Akamai Technologies, которая доставляла данные до конечных потребителей, сообщает cybersecurity.ru.

Гринвальд отмечает, что презентация датирована 2011 годом и не факт, что заявленные уязвимости существуют и по сей день.

В пресс-службе Facebook заявили, что не знакомы с презентациями Сноудена и не передавали данных разведслужбам.

Напомним, что еще в марте этого года глава Facebook Марк Цукерберг лично позвонил президенту США Бараку Обаме, чтобы пожаловаться на «угрозу», которую представляют для интернета действия американского правительства. «Я позвонил президенту Обаме, чтобы выразить свою озабоченность тем ущербом, который наносит правительство нашему будущему», - заявил 13 марта Марк Цукерберг на своем личной странице в Facebook.

Недовольство создателя первой в мире социальной сети демонстрирует эскалацию напряжённости между IT-сектором и правительством после разоблачений программ отслеживания, внедрённых американскими службами (в первую очередь — АНБ). В некоторых случаях АНБ якобы имитировало страницы Facebook, чтобы внедрить вирусы в компьютеры пользователей. По данным небезызвестного Эдварда Сноудена, АНБ имеет доступ к серверам Facebook, Google и Yahoo.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru