


Imperva обнаружила уязвимости в PHP

Преступники успешно эксплуатирют PHP-брешь

В мае 2012 года обнаружили брешь в безопасностии языка PHP. Несмотря на то, что для устранения проблемы давно выпустили патч, преступники продолжают использовать уязвимое место для взлома. Это ставит под вопрос защиту многих сайтов и открывает возможности для кражи данных.

Согласно данным компании Imperva, информация об эксплойте стала открытой в октябре 2013 года. Данные использовались для атак на веб-серверы. Фирма обнаружила 30 тыс. нападений через три недели после публикации информации. Из-за того, что многие пользователи не обновили PHP-коды веб-приложений, хакерам до сих пор удаются подобные взломы.

«Мы получили данные о том, что разные ботненты узнали об эффективности бреши. Компании удалось поймать копии бот-клиентов, в которых использовалась данная уязвимость», – заявил сотрудник Imperva Барри Штейман (Barry Shteiman).

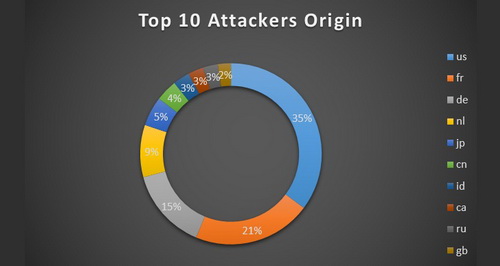
Страны, из которых чаще всего исходят PHP-атаки.

Ошибка присутствует в версиях кода 5.4.x и 5.3.x. До сих пор на них работает 16% открытых вебсайтов. Учитывая, что приблизительно 82% всех ресурсов сделано на PHP, база потенциальных жертв огромна. Специалисты утверждают, что 35% атак провели с территории США. Во Франции организовали 21% взломов, а в Германии – 15%. Источниками нападений были Нидерланды, Китай, Великобритания и Япония.

Самые крупные атаки длились день или полдня. Хакеры используют в своих интересах временной промежуток между атакой, её обнаружением и устранением.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru