

Новый Mac-вредонос крадет Bitcoin

Новый Mac-вредонос крадет Bitcoin

Новый троянский код, работающий под операционную систему Mac OS X, способен перехватывать трафик, выявляя в нем виртуальные деньги Bitcoin. В компании SecureMac говорят, что новый троянец получил название OSX/CoinThief.A, причем компания обнаружила его на компьютере одного из клиентов, то есть вредоносный код уже работает на практике и несет реальную угрозу пользователям Bitcoin.

В компании рассказали, что они выявили вредоноса, замаскированного под Mac-приложение, предназначенное для получения и отправки платежей по системе Bitcoin Stealth Addresses, однако в реальности софт мониторит входящие и исходящие сетевые соединения, чтобы выловить в них виртуальные деньги и передать их своим операторам. Также в SecureMac говорят, что заражение может происходить черех приложение StealthBit, которое еще недавно было доступно в исходниках на GitHub, пишет cybersecurity.ru.

Эксперты говорят, что версия GitHub из исходников и версия, присутствовавшая на портале для прямого скачивания, не соответствовали друг другу. Скомпилированныя версия содержала в себе вредоносную добавку и те пользователи, кто устанавливал StealthBit уже заражали свои компьютеры.

В SecureMac говорят, что один из пользователей программы заявил, что уже потерял 20 биткоинов, что составляет около 12 000 долларов по текущему курсу.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.
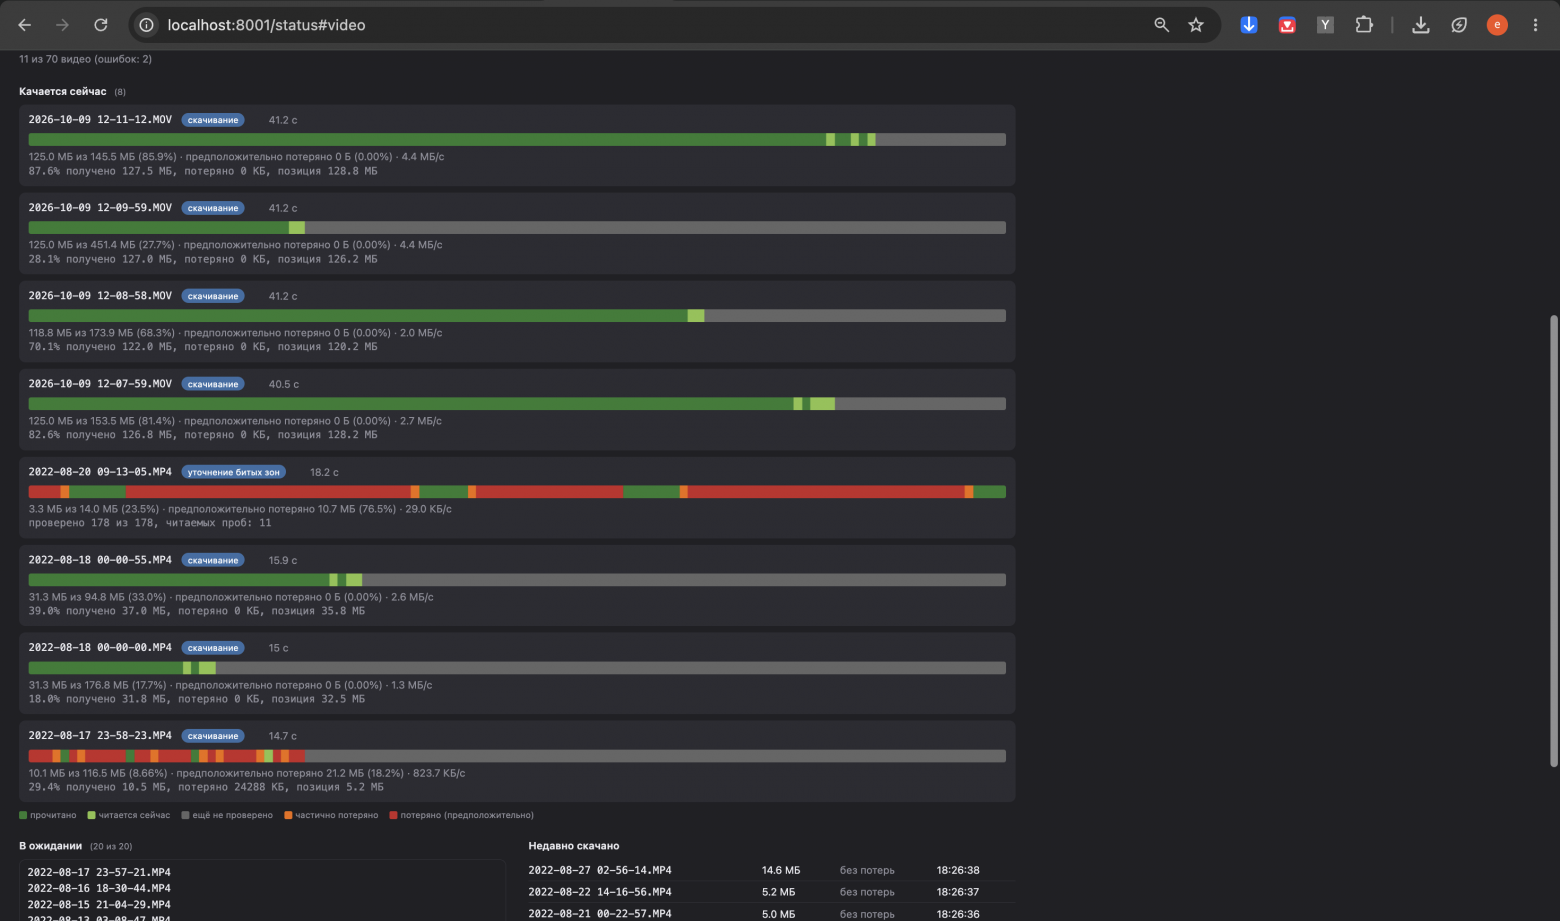
 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.
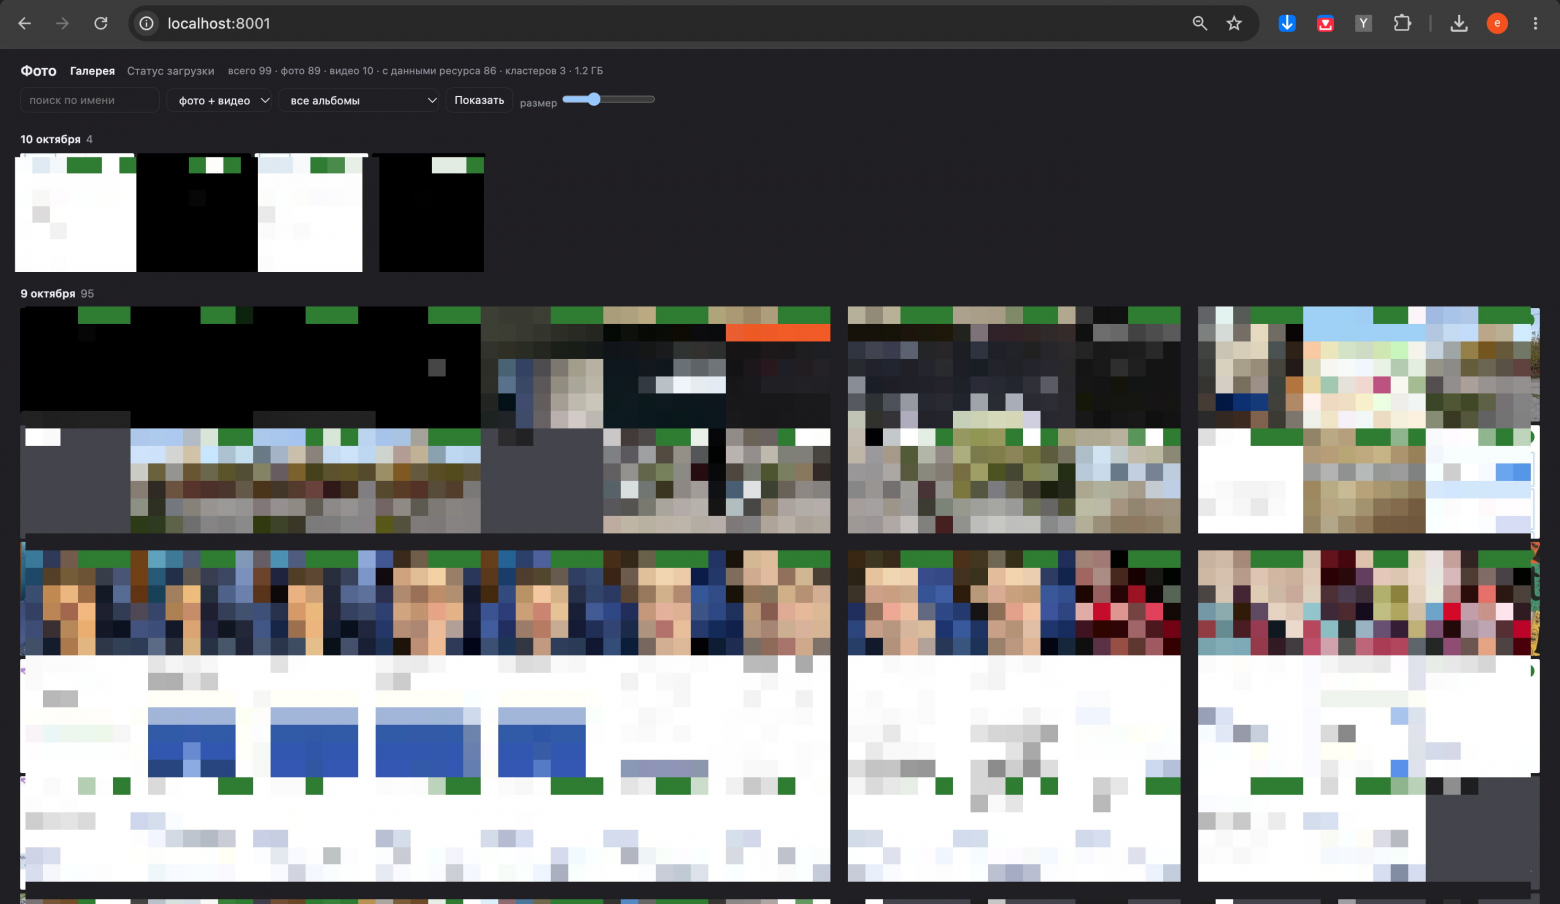
 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru