


Европейцы определили главные кибер-угрозы уходящего года

ENISA определила тенденции кибер-безопасности за 2013 год

European Network and Information Security Agency (ENISA) опубликовала отчет «Threat Landscape Report» за 2013 год. В исследовании говорится о крупных угрозах, кибер-взломщиках и тенденциях, наметившихся в цифровой экосистеме в уходящем году.

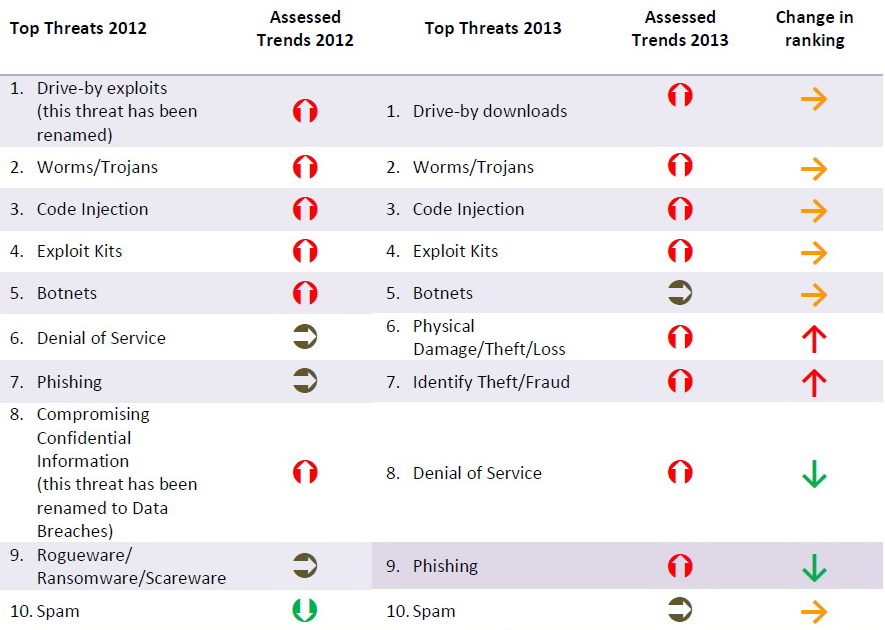
Среди отрицательных тенденций 2013 года эксперты называют усиление атак, появление сложных угроз. ENISA пугает то, что некоторые государства беспрепятственно проникают в правительственные и частные организации, через компьютерные сети. Повысились риски, связанные с Big Data и Internet of Things. ENISA отмечает еще и то, что многие кибер-преступники используют проверенные на персональных компьютерах стратегии в мобильной среде. Наиболее опасными угрозами 2013 года специалисты посчитали drive-by-download, трояны и внедрение кода code injections.

Существуют и позитивные сдвиги. Например, полиция и правоохранительные организации успешно провели ряд спецопераций по устранению крупных нелегальных ресурсов, включая Silk Road. Также арестован автор эксплоита BlackHole и преступники, ответственные за распространение ransomware Police Virus. Вендоры начали быстрее реагировать на уязвимости и закрывать бреши в системах безопасности. Количество и качество отчетов о кибер-безопасности возросло.

 Сравнение главных угроз в 2012 и 2013 годах.


В отчете ENISA выделила проблемы, которые необходимо решить в 2014 году. В приоритетах популяризация решений по безопасности, которые могли бы сократить количество угроз на 50%. Усиление сотрудничества между организациями в сфере анализа, сбора, оценки угроз.

Скачать отчет ENISA Threat Landscape 2013 можно с официального сайта.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru