


Google говорит о популяризации стандартов аутентификации почты

Стандарты DKIM и SPF помогли сократить спам

После почти десяти лет работы крупнейшие проекты, направленные на борьбу со спамом, фишингом и кражей личных данных, начали приносить плоды. По словам Google, доля спама за последнее время значительно сократилась, благодаря разработке и популяризации стандартов e-mail аутентификации.

Представители интернет-индустрии и группы, предлагающие различные стандарты, плотно сотрудничают с 2004 года. Вместе они настаивают на переходе на новую систему аутентификации, которая бы не позволила выдавать себя за другого пользователя по электронной почте. Проблема заключалась не только в разработке определенных стандартов, но и в их повсеместной интеграции.

Элие Бурсштайн (Elie Bursztein) из Google и Виджей Эранти (Vijay Eranti) из подразделения, занимающегося Gmail, утверждают, что после долгих лет работы стандарты DomainKey Identified Email (DKIM) и Sender Policy Framework (SPF) наконец-то получили широкое распространение.

«91,4% электронных писем для пользователей Gmail приходят от аутентифицированных отправителей», – утверждают специалисты. Удостоверившись в том, что e-mail был аутентифицирован, стандарты значительно упростили блокировку миллиардов спам-сообщений и фишинговых посланий. По словам специалистов, электронная почта продолжает оставаться одним из самых важных каналов для работы и общения.

3,5 сайтов полагаются на стандарт SPF при рассылке e-mail через SMTP-сервера. Это примерно 89,1% писем, которые присылаются на Gmail. Более полумиллиона доменов, отсылаемых и принимаемых почту, перешли на DKIM-стандарты. Это примерно 76,9%всех e-mail, получаемых Gmail.

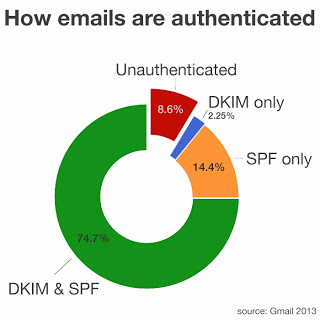
74,7% всех входящих сообщений на Gmail-ящики аутентифицируются через DKIM и SPF. 80 тысяч доменов используют e-mail-политики, позволяющие Google использовать стандарт DMARC (Domain-based Message Authentication, Reporting and Conformance). С помощью этой технологии отсеваются миллионы вредоносных писем.

Эксперты также советуют всем компаниям переходить на 1024-битное шифрование для обеспечения дополнительной безопасности.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru