


Google говорит о популяризации стандартов аутентификации почты

Стандарты DKIM и SPF помогли сократить спам

После почти десяти лет работы крупнейшие проекты, направленные на борьбу со спамом, фишингом и кражей личных данных, начали приносить плоды. По словам Google, доля спама за последнее время значительно сократилась, благодаря разработке и популяризации стандартов e-mail аутентификации.

Представители интернет-индустрии и группы, предлагающие различные стандарты, плотно сотрудничают с 2004 года. Вместе они настаивают на переходе на новую систему аутентификации, которая бы не позволила выдавать себя за другого пользователя по электронной почте. Проблема заключалась не только в разработке определенных стандартов, но и в их повсеместной интеграции.

Элие Бурсштайн (Elie Bursztein) из Google и Виджей Эранти (Vijay Eranti) из подразделения, занимающегося Gmail, утверждают, что после долгих лет работы стандарты DomainKey Identified Email (DKIM) и Sender Policy Framework (SPF) наконец-то получили широкое распространение.

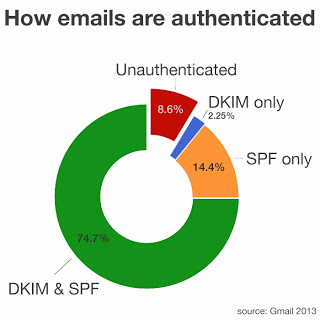
«91,4% электронных писем для пользователей Gmail приходят от аутентифицированных отправителей», – утверждают специалисты. Удостоверившись в том, что e-mail был аутентифицирован, стандарты значительно упростили блокировку миллиардов спам-сообщений и фишинговых посланий. По словам специалистов, электронная почта продолжает оставаться одним из самых важных каналов для работы и общения.

3,5 сайтов полагаются на стандарт SPF при рассылке e-mail через SMTP-сервера. Это примерно 89,1% писем, которые присылаются на Gmail. Более полумиллиона доменов, отсылаемых и принимаемых почту, перешли на DKIM-стандарты. Это примерно 76,9%всех e-mail, получаемых Gmail.

74,7% всех входящих сообщений на Gmail-ящики аутентифицируются через DKIM и SPF. 80 тысяч доменов используют e-mail-политики, позволяющие Google использовать стандарт DMARC (Domain-based Message Authentication, Reporting and Conformance). С помощью этой технологии отсеваются миллионы вредоносных писем.

Эксперты также советуют всем компаниям переходить на 1024-битное шифрование для обеспечения дополнительной безопасности.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru