

58% российских компаний не обучают сотрудников правилам IT- безопасности

58% российских компаний не обучают сотрудников правилам IT- безопасности

Более половины (62%) компаний в России инвестируют в защитное программное обеспечение и обновление IT-инфраструктуры для предотвращения инцидентов кибербезопасности. Об этом говорят результаты исследования, проведенного «Лабораторией Касперского» совместно с аналитической компанией B2B International.

Вместе с тем инвестиции в одни только технические средства не гарантируют стопроцентную защищенность. Поэтому помимо развертывания дополнительных программных и аппаратных решений компании стали уделять значительное внимание человеческому фактору, недооценка которого может привести к серьезным последствиям. Второй по популярности мерой защиты корпоративных сетей является обучение сотрудников правилам безопасной работы с IT-системами – 42% компаний поступают именно так. Наконец, 29% набирают новый персонал, в обязанности которого входит предотвращение утечки данных.

Крупный бизнес, обладая значительным количеством ресурсов, инвестирует в предотвращение инцидентов гораздо больше средств. При этом распределение расходов небольших компаний и крупных корпораций на эти меры сохраняют примерно одни и те же пропорции. Так, корпорации вкладывают в  развитие ИТ-инфраструктуры в 74% случаев, тогда как малые предприятия – в 60%, внимание обучению сотрудников уделяют 55% первых и 40% вторых, в подбор дополнительного персонала инвестируют 42% крупных компаний и 28% небольших организаций.

Объемы затрат представителей СМБ-сегмента и крупного бизнеса на меры по предотвращению киберинцидентов заметно отличаются. Так,  подбор дополнительного персонала для обеспечения информационной безопасности обходится малым и средним компаниям в 5 тыс. долларов, тогда как корпорации расходуют в 15 раз больше – до 75 тыс. долларов.  В среднем на обучение сотрудников небольшие предприятия тратят около 4,5 тыс. долларов, корпорации же – около 34 тыс. долларов. Наконец, усовершенствование аппаратно-программных средств защиты IT-инфраструктуры обходится крупным компаниям всего в два раза дороже, чем СМБ-предприятиям: около 13 тыс. и 6 тыс. долларов соответственно. 

«Полноценная система защиты ИТ-инфраструктуры компании должна включать в себя целый комплекс мер, как технических, так и организационных. Часто слабым звеном оказывается человек, поэтому важно разрабатывать политики безопасности, начиная с элементарных правил поведения в сети рядовых сотрудников, – говорит Руслан Стоянов, руководитель отдела расследования киберпреступлений «Лаборатории Касперского». – Если инцидент все же случился, крайне важно на него оперативно отреагировать. Для таких случаев у компании должны быть внутренние регламенты, определяющие схему работы всех служб, что поможет в максимально короткие сроки восстановить работоспособность систем, свести к минимуму убытки и предотвратить возникновение подобных инцидентов в будущем».

Для комплексной защиты IT-инфраструктуры от внешних угроз «Лаборатория Касперского» предлагает линейку продуктов Kaspersky Security для бизнеса, предназначенную для обеспечения безопасности всех узлов сети. В едином решении применяются средства контроля и защиты рабочих мест, шифрования данных, управления мобильными устройствами, средства системного администрирования, а также предусмотрена защита почтовых серверов, интернет-шлюзов и серверов совместной работы.

Подпишитесь на новости

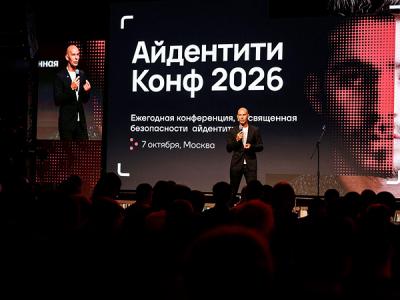
ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru