


Сценарий «Крепкого орешка 4» может стать реальностью

Энергетические компании – новая цель хакеров

Компания Alert Logic в новом отчете обратила внимание на проблемы, с которыми сталкиваются многие западные энергетические компании. По словам экспертов, более половины организаций из энергетического сектора экономики должны быть особенно обеспокоены потенциальными кибер-атаками.

Существует несколько факторов, которые делают подобные компании более уязвимыми для взломщиков. Один из них заключается в том, что такие организации перерабатывают огромные объёмы ценной информации. Из-за распространения BYOD-тенденций и доступа подрядчиков к закрытым компьютерным системам, взломщики получают существенное преимущество. Взлом внутренних сетей энергетических компаний чрезвычайно опасен так как он ставит под угрозу жизни многих людей.

В составленном отчете указывается, что энергетический сектор чаще становится мишенью для взломщиков, чем другие сферы мировой экономики. 34% организаций принимавших участие в 6-месячном исследовании Alert Logic, столкнулись с кибер-атаками. Из них 64% составляли компании из энергетического сектора.

Особенную опасность представляет вредоносное программное обеспечение и ботнеты. В среднем подобные угрозы представляют опасность только для 13% компаний, однако энергетические фирмы сталкиваются с подобными угрозами в 61% случаев.

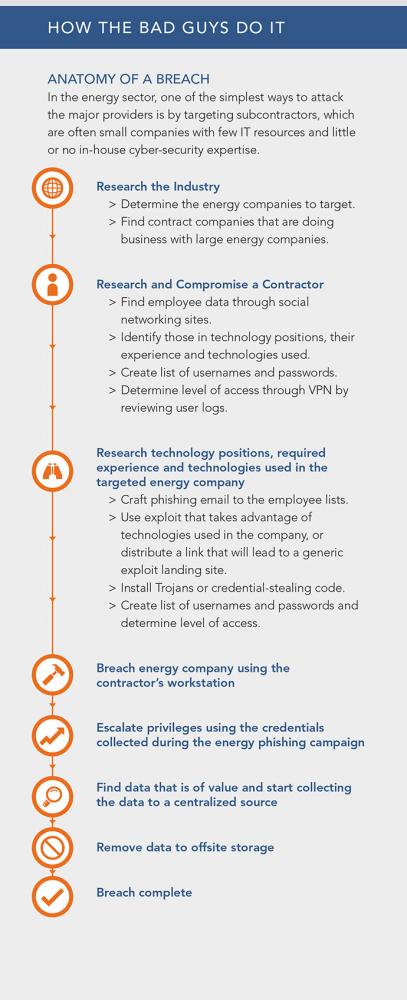
Разбор атаки на компании от Alert Logic.

Эксперты предупреждают, что нападение на энергетическую компанию и проникновение в закрытую сеть такого гиганта может иметь катастрофические последствия. Хакеры могут заблокировать поставки нефти или газа, включить электричество в городе. Чем все это может обернуться хорошо иллюстрирует фильм «Крепкий орешек 4».

Полностью с отчетом «State of Cloud Security Bulletin: Information Security in the Energy Sector» можно ознакомиться на официальном сайте Alert Logic.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru