


Symantec обнаружила схожести в троянах Egobot и Nemim

Троян Nemim крал информацию у компаний из США и Японии

Компания Symantec рассказала о криминальной кибер-группировке, которая использует троян Egobot для того чтобы следить за южнокорейскими предприятиями с 2009 года. Сейчас же эксперты утверждают, что эта же группа стоит еще за одной серьезной атакой, основанной на использовании программы Nemim.

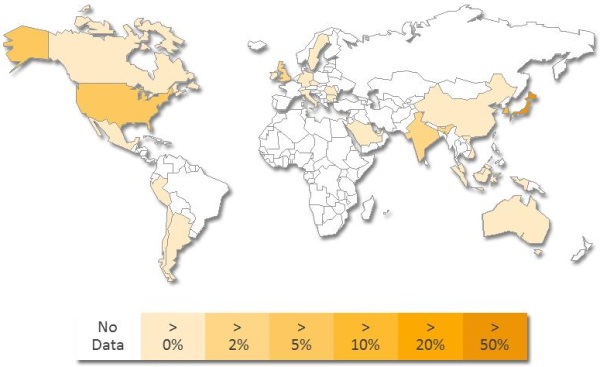
Троян Nemim был замечен еще в 2006 году. Вредоносную программу обычно используют для кражи личной информации из многих программ, включая Internet Explorer, Firefox, Chrome, Outlook, Windows Mail, Gmail Notifier, Google Talk, MSN Messenger и Google Desktop. Основные цели Nemim располагаются в США и Японии. Реже программу замечали в Индии и Великобритании.

Угроза включает в себя три компонента, отвечающие за инфицирование, загрузку и кражу информации. С помощью приложения можно похитить разнообразные данные, включая название компьютера, имя пользователя, имя процессора, версию ОС, количество USB-устройств, IP- и MAC-адреса. Вся информация шифруется и отсылается в C&C-сервер.

Карта покрытия трояна Nemim.

Исследователи обнаружили несколько схожих элементов между Egobot и Nemim, включая технологию внедрения кода, формат связи с командным сервером, шифрование и способ сбора информации.

Кроме того в обоих троянах Egobot и Nemim был обнаружен специальный таймер, который позволяет в определенное время самоуничтожиться всем угрозам.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru