


Новый троян опасен для пользователей Java, Android и iOS

Спамеры прикрываются WhatsApp для рассылки Android и iOS-трояна

Специалисты по компьютерной безопасности Trend Micro обнаружили новую спам-кампанию, которая разработана для распространения вредоносного программного обеспечения сразу на нескольких платформах, включая Java, Android и iOS. Владельцы устройств от Apple оказались наиболее защищенными от атаки.

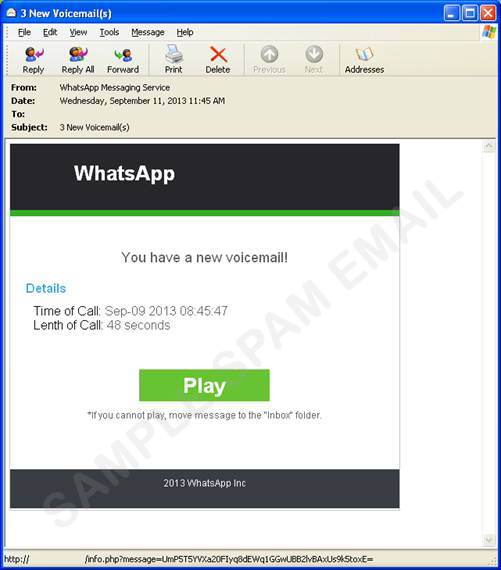
Нападение начинается с поддельного электронного письма от WhatsApp. В этом документе пользователей информируют о том, что они получили голосовое сообщение. Когда жертвы нажимают на кнопку проигрывания аудио, их перебрасывают на вредоносный вебсайт, через который копируются вирусы.

Владельцев персональных компьютеров и старых смартфонов отправляют на сайт, где их просят обновить собственный браузер. На самом деле под обновление замаскирован .jar-файл (browser_update_installer.jar). Он специально был разработан для пользователей, которые читают почту с Java-телефонов.


Если же вы узнаете о поддельном напоминании WhatsApp на Android-устройствах, то вам предложат скачать обновление для браузера в виде .apk-файла. Угрозу определяется компанией Trend как ANDROIDOS_OPFAKE.CTD. После установки программа начинает рассылать текстовые сообщения на различные телефонные номера. Кроме того, троян пытается убедить жертву скачать еще одну вредоносную программу.

iOS-пользователи оказались защищенными от трояна. После того, как они нажмут на ссылку, то перед ними покажется небольшая полоска, показывающая прогресс загрузки. Операционная система может самостоятельно блокировать программу при попытке осуществить инсталляцию. В случае, если жертва использует взломанное устройство, программа сможет найти путь в память телефона или планшета, в обход заводской защиты.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru