


Новый троян опасен для пользователей Java, Android и iOS

Спамеры прикрываются WhatsApp для рассылки Android и iOS-трояна

Специалисты по компьютерной безопасности Trend Micro обнаружили новую спам-кампанию, которая разработана для распространения вредоносного программного обеспечения сразу на нескольких платформах, включая Java, Android и iOS. Владельцы устройств от Apple оказались наиболее защищенными от атаки.

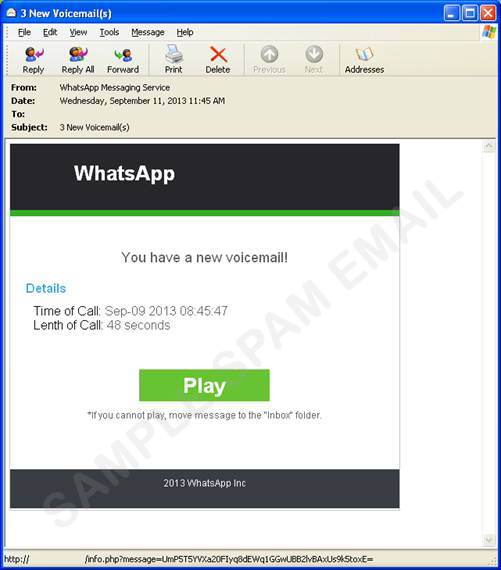
Нападение начинается с поддельного электронного письма от WhatsApp. В этом документе пользователей информируют о том, что они получили голосовое сообщение. Когда жертвы нажимают на кнопку проигрывания аудио, их перебрасывают на вредоносный вебсайт, через который копируются вирусы.

Владельцев персональных компьютеров и старых смартфонов отправляют на сайт, где их просят обновить собственный браузер. На самом деле под обновление замаскирован .jar-файл (browser_update_installer.jar). Он специально был разработан для пользователей, которые читают почту с Java-телефонов.


Если же вы узнаете о поддельном напоминании WhatsApp на Android-устройствах, то вам предложат скачать обновление для браузера в виде .apk-файла. Угрозу определяется компанией Trend как ANDROIDOS_OPFAKE.CTD. После установки программа начинает рассылать текстовые сообщения на различные телефонные номера. Кроме того, троян пытается убедить жертву скачать еще одну вредоносную программу.

iOS-пользователи оказались защищенными от трояна. После того, как они нажмут на ссылку, то перед ними покажется небольшая полоска, показывающая прогресс загрузки. Операционная система может самостоятельно блокировать программу при попытке осуществить инсталляцию. В случае, если жертва использует взломанное устройство, программа сможет найти путь в память телефона или планшета, в обход заводской защиты.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru