


Анонимность Freedom Hosting под сомнением

Анонимность Freedom Hosting под сомнением

Корпорация Symantec сообщает об атаке на популярный хостинг Freedom Hosting, предоставляющий анонимный хостинг через сеть Tor. На странице сервиса были обнаружены вредоносные скрипты, позволяющие злоумышленникам перехватывать данные о пользователях сети Tor. В результате, подверглась сомнению анонимность данного хостинг-центра – ведь с помощью вредоносной программы можно было отследить местоположение пользователя.

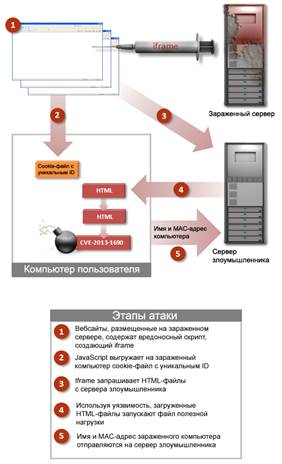
4 августа на сайтах, размещенных на хостинге Freedom Hosting, предоставяющем доступ через сеть Tor, были найдены вредоносные скрипты. Обнаруженные скрипты используют уязвимость, найденную в браузере Firefox, которая уже была исправлена в Firefox 22 и Firefox 17.0.7 ESR (Extended Support Release). Скорее всего, эта уязвимость была выбрана потому, что набор для работы с сетью Tor Browser Bundle (TBB) основан на Firefox ESR 17. Продукты Symantec определяют эти скрипты как Trojan.Malscript!html.


Рисунок 1. Этапы атаки


В случае успешной атаки MAC-адрес сетевой карты и имя локального хоста зараженного компьютера отправляются на IP-адрес 65.222.202.54 – то есть попадают в руки злоумышленника. Ниже приведен пример отсылаемых таким способом данных, где host – локальное имя компьютера, а cookie ID – его MAC-адрес:

GET /05cea4de-951d-4037-bf8f-f69055b279bb HTTP/1.1

Host: PXE306141

Cookie: ID=0019B909D908

Connection: keep-alive

Accept: */*

Accept-Encoding: gzip

Помимо этого, в результате посещения вредоносного сайта на компьютере остается уникальный cookie-файл, и с его помощью, а также используя MAC-адрес и локальное имя хоста, злоумышленники могут определить местоположение отдельного компьютера, подвергнувшегося атаке. Внедрение таких методов позволило бы правоохранительным органам определять местоположение систем путем отслеживания того, кому была продана та или иная сетевая карта. Существует множество предположений относительно личности и мотивов злоумышленника или злоумышленников, стоящих за этой атакой, однако на данный момент подтвердить что-либо не представляется возможным.

Хотя сеть Tor и создавалась для защиты личных данных пользователей путем укрытия их местоположения и интернет-активности от различных систем анализа трафика и сетевого отслеживания, данная атака показывает, что пользователей Tor все же можно отследить.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru