


Анонимность Freedom Hosting под сомнением

Анонимность Freedom Hosting под сомнением

Корпорация Symantec сообщает об атаке на популярный хостинг Freedom Hosting, предоставляющий анонимный хостинг через сеть Tor. На странице сервиса были обнаружены вредоносные скрипты, позволяющие злоумышленникам перехватывать данные о пользователях сети Tor. В результате, подверглась сомнению анонимность данного хостинг-центра – ведь с помощью вредоносной программы можно было отследить местоположение пользователя.

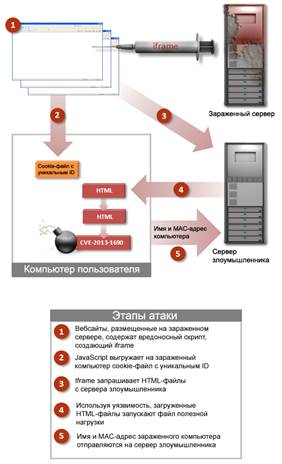
4 августа на сайтах, размещенных на хостинге Freedom Hosting, предоставяющем доступ через сеть Tor, были найдены вредоносные скрипты. Обнаруженные скрипты используют уязвимость, найденную в браузере Firefox, которая уже была исправлена в Firefox 22 и Firefox 17.0.7 ESR (Extended Support Release). Скорее всего, эта уязвимость была выбрана потому, что набор для работы с сетью Tor Browser Bundle (TBB) основан на Firefox ESR 17. Продукты Symantec определяют эти скрипты как Trojan.Malscript!html.


Рисунок 1. Этапы атаки


В случае успешной атаки MAC-адрес сетевой карты и имя локального хоста зараженного компьютера отправляются на IP-адрес 65.222.202.54 – то есть попадают в руки злоумышленника. Ниже приведен пример отсылаемых таким способом данных, где host – локальное имя компьютера, а cookie ID – его MAC-адрес:

GET /05cea4de-951d-4037-bf8f-f69055b279bb HTTP/1.1

Host: PXE306141

Cookie: ID=0019B909D908

Connection: keep-alive

Accept: */*

Accept-Encoding: gzip

Помимо этого, в результате посещения вредоносного сайта на компьютере остается уникальный cookie-файл, и с его помощью, а также используя MAC-адрес и локальное имя хоста, злоумышленники могут определить местоположение отдельного компьютера, подвергнувшегося атаке. Внедрение таких методов позволило бы правоохранительным органам определять местоположение систем путем отслеживания того, кому была продана та или иная сетевая карта. Существует множество предположений относительно личности и мотивов злоумышленника или злоумышленников, стоящих за этой атакой, однако на данный момент подтвердить что-либо не представляется возможным.

Хотя сеть Tor и создавалась для защиты личных данных пользователей путем укрытия их местоположения и интернет-активности от различных систем анализа трафика и сетевого отслеживания, данная атака показывает, что пользователей Tor все же можно отследить.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru