


Анонимность Freedom Hosting под сомнением

Анонимность Freedom Hosting под сомнением

Корпорация Symantec сообщает об атаке на популярный хостинг Freedom Hosting, предоставляющий анонимный хостинг через сеть Tor. На странице сервиса были обнаружены вредоносные скрипты, позволяющие злоумышленникам перехватывать данные о пользователях сети Tor. В результате, подверглась сомнению анонимность данного хостинг-центра – ведь с помощью вредоносной программы можно было отследить местоположение пользователя.

4 августа на сайтах, размещенных на хостинге Freedom Hosting, предоставяющем доступ через сеть Tor, были найдены вредоносные скрипты. Обнаруженные скрипты используют уязвимость, найденную в браузере Firefox, которая уже была исправлена в Firefox 22 и Firefox 17.0.7 ESR (Extended Support Release). Скорее всего, эта уязвимость была выбрана потому, что набор для работы с сетью Tor Browser Bundle (TBB) основан на Firefox ESR 17. Продукты Symantec определяют эти скрипты как Trojan.Malscript!html.


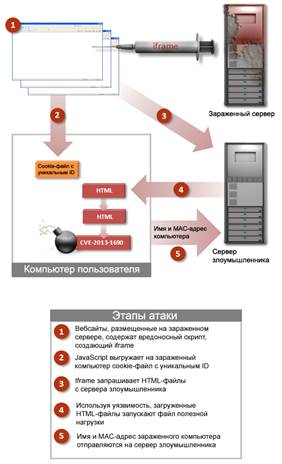
Рисунок 1. Этапы атаки


В случае успешной атаки MAC-адрес сетевой карты и имя локального хоста зараженного компьютера отправляются на IP-адрес 65.222.202.54 – то есть попадают в руки злоумышленника. Ниже приведен пример отсылаемых таким способом данных, где host – локальное имя компьютера, а cookie ID – его MAC-адрес:

GET /05cea4de-951d-4037-bf8f-f69055b279bb HTTP/1.1

Host: PXE306141

Cookie: ID=0019B909D908

Connection: keep-alive

Accept: */*

Accept-Encoding: gzip

Помимо этого, в результате посещения вредоносного сайта на компьютере остается уникальный cookie-файл, и с его помощью, а также используя MAC-адрес и локальное имя хоста, злоумышленники могут определить местоположение отдельного компьютера, подвергнувшегося атаке. Внедрение таких методов позволило бы правоохранительным органам определять местоположение систем путем отслеживания того, кому была продана та или иная сетевая карта. Существует множество предположений относительно личности и мотивов злоумышленника или злоумышленников, стоящих за этой атакой, однако на данный момент подтвердить что-либо не представляется возможным.

Хотя сеть Tor и создавалась для защиты личных данных пользователей путем укрытия их местоположения и интернет-активности от различных систем анализа трафика и сетевого отслеживания, данная атака показывает, что пользователей Tor все же можно отследить.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru