


Американцы придумали цифровое хранилище физических ключей

KeyMe предлагает хранить ключи от дверей в облаке

KeyMe – это оригинальный стартап, который предлагает хранить в облаке цифровые слепки физических ключей, чтобы вы могли в любой момент сделать копию. Таким образом, разработчики хотят сэкономить деньги пользователей, лишив их необходимости вызывать слесаря в тех случаях, когда они не могут попасть в дом. Разработка KeyMe началась два года назад в комнатах Колумбийской бизнес школы.

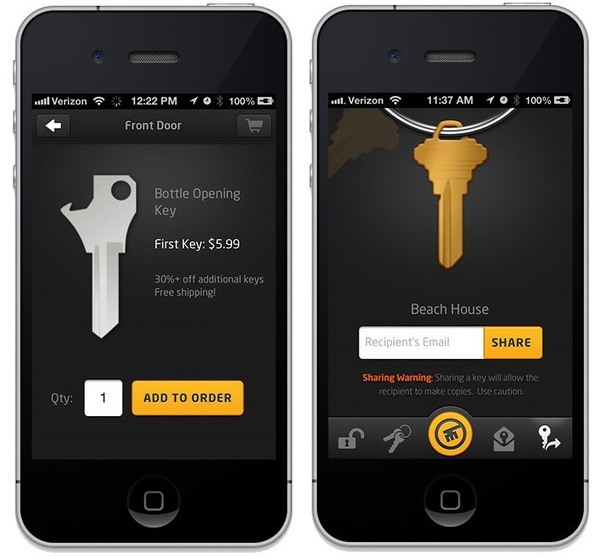
Предлагаемое решение сохраняет информацию о ключах в облаке, благодаря чему вы можете получить к ним доступ в любое время. При этом вам не нужно обращаться к слесарю, чтобы он сделал для вас ключ по скачанному чертежу. Напротив, забрать готовый ключ можно будет в специальном киоске без всякого участия человека. Эти киоски пока ставят в магазинах 7-Eleven в Нью-Йорке. Также в поиске новых ключей поможет новое мобильное приложение для iOS.

В тех же киосках можно оцифровать ваши ключи, используя компьютерную систему в киосках (которых пока есть только 5 штук на весь Нью-Йорк). Залогинится в систему можно с помощью оцифровки вашего отпечатка пальца. Камеры могут самостоятельно сделать несколько снимков ключа и на их основе сформировать модель ключа, которая и будет храниться в облаке. Весь процесс анализа занимает всего минуту, а стоимость услуги не превышает 10 долларов.


Новое бесплатное мобильное приложение также умеет сканировать ключ и предоставлять инструкции любому слесарю, благодаря чему он сможет сделать новый ключ с нуля. Стоимость такой услуги составляет около $15, что на 90% меньше, чем обычно просят американские специалисты.

Приложение также позволяет делиться цифровыми копиями ключей и создавать виртуальные связки ключей. Готовые ключи KeyMe собирается пересылать по почте.

Стартап KeyMe вызвал немалый интерес со стороны специалистов по безопасности. Кроме возможности делиться ключами, которая может оказаться весьма рискованной, вопросы вызывают и хранения чертежей. Если хакер сможет проникнуть в облачное хранилище, то он может мгновенно получить физический доступ к домам тысяч людей. Радует хотя бы то, что само приложение не хранит в памяти телефона информацию о ключах. Все данные хранятся на сервере.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru