

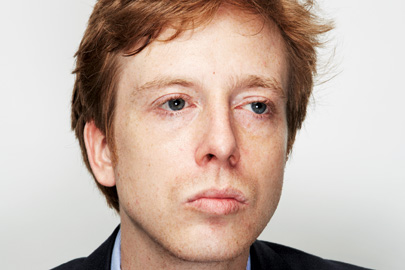

Американцы обвиняют активиста в пособничестве Anonymous

За ссылку на украденные данные можно попасть в тюрьму

Активист и самопровозглашенный представитель Anonymous Баррет Браун (Barrett Brown) был обвинен американским судом за то, что публиковал ссылки на похищенные данные из исследовательского центра Stratfor. Организация Electronic Frontier Foundation (EFF) предупреждает, что обвинения Брауна могут создать прецедент, который негативно повлияет на свободу слова и работу журналистов.

В прессе часто публикуют ссылки на данные, которые были выложены в сеть хакерами. Предполагается, что подобные действия защищены Первой поправкой к Конституции США. Их можно публиковать безнаказанно, разумеется, если журналист не имел никакого отношения к преступлению и сам не похищал данные. Однако, Баррета Брауна осудили не за взлом, а именно за публикацию ссылок на некоторую информацию, похищенную Anonymous. Если его признают виновным, то это может усложнить жизнь всей прессе.

Баррет Браун.

Отметим, что Браун опубликовал ссылку из Twitter-аккаунта Anonymous в закрытом чате вебсайта ProjectMP. Организаторы ресурса занимаются исследованием различных защитных методик, используемых для обеспечения безопасности американских министерств. По словам представителей EFF, в деле Брауна есть много других деталей, которые теоретически могут иметь серьезные последствия для всех представителей свободной прессы.

Подобные обвинения еще больше усилит недоверие американской публики к политике США в сфере кибербезопасности.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru