

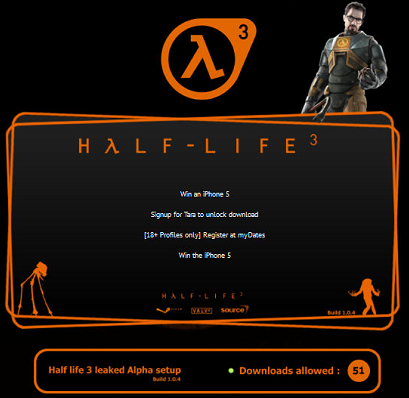

В сети запущено множество поддельных сайтов Half-Life 3

Взломщики эксплуатируют игру Half-Life 3

Поклонники компьютерной игры Half-Life уже почти восемь лет ждут известий о выпуске третьей части сериала. Тем не менее, за последние годы компания Valve так и не представила Half-Life 3, что не помешало распространению различных слухов о проекте. Этим и воспользовались кибер-преступники.

Эксперты компании ThreatTrack Security обнаружили, что сейчас в сети функционирует несколько поддельных вебсайтов, посвященных Half-Life 3. Один из этих ресурсов называется store.stearnpowered.com (это своеобразная вариация на тему steampowered.com). На этой странице указывается, что долгожданная игра дебютирует осенью 2013 года. Сайт полностью повторяет оформление магазина Steam.


Другие сомнительные ресурсы идут еще дальше и начинают предлагать своим посетителям бесплатные копии будущего проекта, а также доступ к бета-версии Half-Life 3. Например, halflife3beta.org обещает доступ в «закрытую бету». Halflife3beta.com и Halflife3beta.net заставляют пользователей пройти исследование, в награду за которое они могут получить файл установки альфа-версии Half-Life 3.

Поддельные ресурсы Half-Life 3 пока не были замечены в распространении вредоносного контента, но они могут использоваться для фишинговых атак, незаконного получения пользовательских данных и осуществления финансовых махинаций.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru