


AppRiver нашла 171 млн писем с вирусами в 2013 году

Белоруссия стала вторым по размеру источником спама в мире

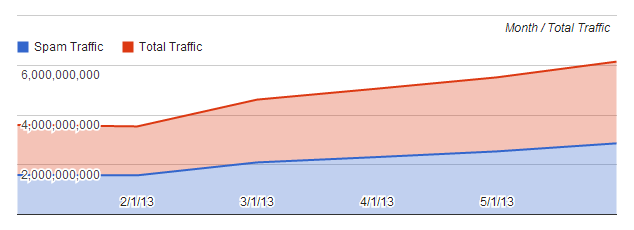
Провайдер email-услуг и решений для защиты компьютеров, компания AppRiver выпустила новый отчет (Global Threatscape Report) за первую половину 2013 года. Согласно исследованию из 15 млрд сообщений, которые были исследованы компанией, 13 млрд относились к спаму. Из них 171 млн переносили вирусы.

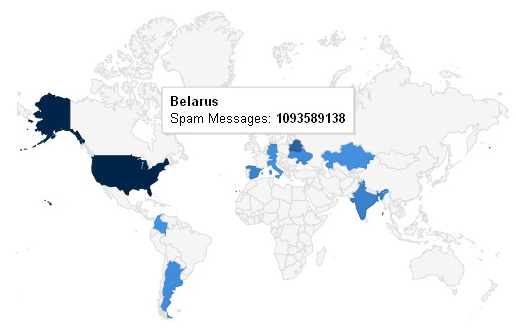
Главным источником спам-сообщений остается США. Тем не менее, компания отмечает, что в последнее время большое количество спам-сообщений начало исходить из Белоруссии. Эта бывшая советская республика занимает второе место в списке самых крупных источников спама. Среди всех писем, которые используются для рассылки вредоносных программ, значительную часть занимают послания, посвященные взрывам во время Бостонского марафона.

График, показывающий увеличение спам-траффика.

Специалисты отмечают, что если в последнее время в ваш почтовый ящик начало попадать слишком много спама, лучше не пытаться мониторить ваши email, а вместо этого просто перейти к последним действиям, сделанным с ваших аккаунтов в различных сервисах. Вполне вероятно, что люди стоящие за спамом каким-то образом получили доступ к вашей личной информации и email-адресу. С помощью спама махинаторы могут засорять ваш почтовый ящик, чтобы вы не смогли прочитать важные информационные письма от банков и других организаций. Тем временем все ваши деньги могут украсть.

Количество спама, отсылаемого из Белоруссии.


В период между январем и июнем 2013 года взломщики чаще всего нацеливались на Java и Adobe Flash уязвимости (BlackHole, Fiesta, RedKit), а также другие бреши в XSS, CSRF, Ruby и Adobe ColdFusion.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru