


Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

 Основатель E Hacking News Сабари Сельван (Sabari Selvan) выявил новую кампанию по рассылке спама в Twitter. По словам Сельвана, киберпреступники рассылают со своего аккаунта нежелательные сообщения (спам), содержащие ссылки на интернет-сайты, рекламирующие весьма сомнительные диеты.

Наиболее примечателен тот факт, что спаммеры активно используют уязвимость открытого перенаправления на сайтах CNN и Yahoo. Таким образом, переходя по ссылке, жертва перенаправляется на рекламируемый киберпреступниками сайт с официального сайта CNN и Yahoo.

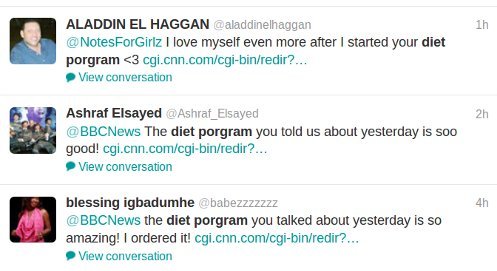
Ссылки, вроде hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me", сопровождаются восторженными откликами, якобы оставляемыми людьми, опробовавшими предлагаемую диету. Например:

"The diet porgram you told us about yesterday is soo good! hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me" One of the tweets posted from the spammers' twitter account reads (диета, о которой вы рассказывали вчера, просто замечательна).


Используя уязвимости открытого перенаправления на сайтах, вроде CNN и Yahoo, киберпреступники одновременно решают несколько задач:

- Высокая степень доверия потенциальных жертв;

- Системы фильтрации не блокируют жертвам доступ к сайту, так как запрос поступает от известного легитимного сайта.

Это далеко не первый раз, когда сайты CNN используются подобным образом. В частности, в 2010 году спаммеры воспользовались уязвимостью открытого перенаправления на сайте ads.cnn.com.


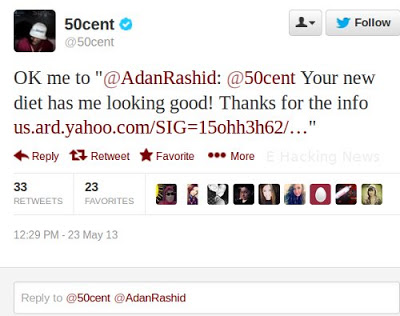
По имеющейся информации, жертвой кампании, организованной киберпреступниками, стал Twitter-аккаунт рэпера 50Cent (@50Cent), который имеет 7,6 миллиона подписчиков.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru