


Знаменитости стали новой целью хакеров

Twitter Алека Болдвина и певицы Шер взломали

После того как хакеры взломали Twitter-аккаунты крупнейших американских компаний, они начали получать неавторизированный доступ к учетным записям знаменитостей. Пару дней назад был взломан аккаунт певицы и актрисы Шер. На страницах ее микро-блога начали появляться ссылки на сомнительные продукты для похудения. Однако злоумышленники на этом не остановились. Сегодня они взломали учетную запись Twitter, принадлежащую актеру Алеку Болдвину.

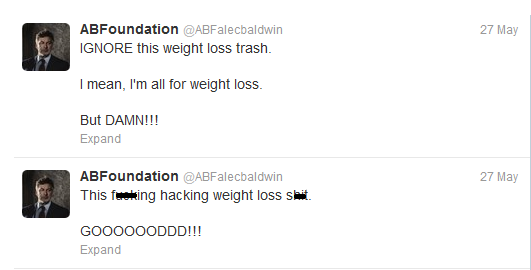
Твиттер «Alec Baldwin Foundation» был взломан для того, чтобы привлечь многочисленных подписчиков актера на сомнительные вебсайты с все теми же лекарствами для похудения. Учитывая, что у знаменитости более 1 миллиона фолловеров, жертв у злодеев оказалось предостаточно. Вскоре актер сумел вернуть контроль над блогом и нецензурно высказался по поводу деятельности взломщиков. Отметим, что Болдвин – большой любитель гаджетов. Однажды его даже сняли с авиарейса за то, что он отказался выключить смартфон с любимой игрой.

Твиттер Алека Болдвина.

Количество знаменитостей, пострадавших от взломщиков, в последнее время постоянно растет. Существует немало способов завладеть чужим аккаунтом, но в случае с певцами и актерами сделать это еще проще, потому что большинство из них примеряют слабые пароли, которые хакеры взламывают за секунды. Чтобы повысить безопасность вашей учетной записи эксперты советуют использовать более сложные аккаунты и не оставлять свою информацию на сомнительных сайтах.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru