

Эксперимент показал несостоятельность современной современных паролей

Основатель Stricture взломал 16-символьный пароль меньше, чем за час

Хакеры, работающие с вебсайтом Ars Technica, опубликовали подробный отчет, в котором подробно объяснили, каким образом им удалось в кратчайшие сроки разблокировать несколько тысяч паролей частных лиц.


Вместо того, чтобы вводить все новые и новые комбинации в поле для пароля, взломщики скачали из Интернета список хеш-паролей. Во время хеширования – обычные пароли в текстовой форме прогоняются через математический алгоритм, благодаря чему образуется уникальная последовательность символов, которая и называется хешем.

Из-за применения хэширования взломщику сложно получить доступ к паролям. Даже если хеш-список был похищен, взломщику непросто получить доступ к зашифрованным данным в тектовом формате. По крайней мере, так думали многие специалисты. Эксперимент, проведенный Ars Technica доказывает обратное.

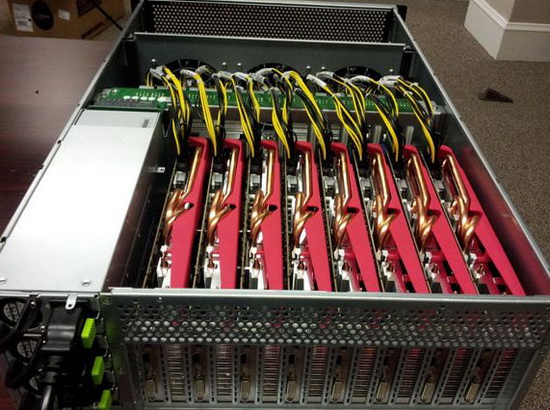
Этот компьютер способен перебирать пароли за секунды.

Джереми Госни – основатель и исполнительный директор Stricture Consulting Group – сумел разгадать 10233 хешей (62% списка) за 16 минут. Для этого он использовал так называемый грубый взлом для всех паролей величиной до 6 символов. Компьютер взломщика перебрал все возможные комбинации. На первый «раунд» взлома ушло 32 секунды, во время чего было найдено 1316 паролей. Повторяя операцию, постепенно увеличивая длину паролей, он сумел открыть огромное количество паролей. Взломщик также использовал другие типы атак и собственный «словарик» паролей. В итоге ему удалось взломать 12935 хешей (78,6%) списка за пять с половиной часов.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru
