

Эксперимент показал несостоятельность современной современных паролей

Основатель Stricture взломал 16-символьный пароль меньше, чем за час

Хакеры, работающие с вебсайтом Ars Technica, опубликовали подробный отчет, в котором подробно объяснили, каким образом им удалось в кратчайшие сроки разблокировать несколько тысяч паролей частных лиц.


Вместо того, чтобы вводить все новые и новые комбинации в поле для пароля, взломщики скачали из Интернета список хеш-паролей. Во время хеширования – обычные пароли в текстовой форме прогоняются через математический алгоритм, благодаря чему образуется уникальная последовательность символов, которая и называется хешем.

Из-за применения хэширования взломщику сложно получить доступ к паролям. Даже если хеш-список был похищен, взломщику непросто получить доступ к зашифрованным данным в тектовом формате. По крайней мере, так думали многие специалисты. Эксперимент, проведенный Ars Technica доказывает обратное.

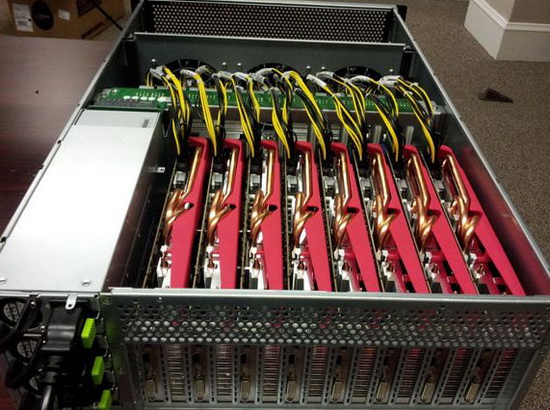
Этот компьютер способен перебирать пароли за секунды.

Джереми Госни – основатель и исполнительный директор Stricture Consulting Group – сумел разгадать 10233 хешей (62% списка) за 16 минут. Для этого он использовал так называемый грубый взлом для всех паролей величиной до 6 символов. Компьютер взломщика перебрал все возможные комбинации. На первый «раунд» взлома ушло 32 секунды, во время чего было найдено 1316 паролей. Повторяя операцию, постепенно увеличивая длину паролей, он сумел открыть огромное количество паролей. Взломщик также использовал другие типы атак и собственный «словарик» паролей. В итоге ему удалось взломать 12935 хешей (78,6%) списка за пять с половиной часов.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru
