

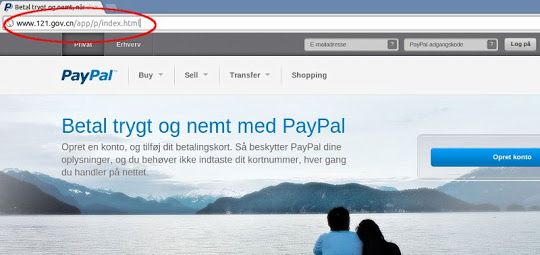

Мошенники разместили фишинговую страницу PayPal на правительственных сайтах

Мошенники разместили фишинговую страницу PayPal на правительственных сайтах

 Неизвестные мошенники разместили фишинговую страницу Paypal на одном из сайтов, принадлежащих правительству КНР. Поддельная страница входа в систему Paypal размещается на сайте hxxp://www.121.gov.cn по адресу "hxxp://www.121.gov.cn/app/p/index.html". 


После того, как ничего не подозревающая жертва киберпреступников вводила свои учетные данные на вышеупомянутой странице, ее перенаправляли на другую страницу, где просили сообщить фамилию, имя, данные кредитной карты, а также другую конфиденциальную информацию. После этого, жертву просили сообщить трехзначный код безопасности, пароль, а также контрольный вопрос для восстановления пароля. Получив все необходимые данные, жертву перенаправляли на страницу с надписью следующего содержания: "Your information has been sent successfully. For your security, you will be automatically logged out.Thank you for using PayPal", а затем на легитимный сайт PayPal.

Следует отметить, что подобная фишинговая страница была также обнаружена на сайте, принадлежащем властям штата Минас-Джерайс, что на востоке Бразилии. Страница находилась по адресу: "hxxx://www.camaramontesanto.mg.gov.br".

По данным сервиса PhishTank, злоумышленники разместили фишинговую страницу на вышеуказанных сайтах в мае этого года. На сайте 121.gov.cn она появилась 8 мая, а на camaramontesanto.mg.gov.br – 23 мая 2013 года.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru