


Новый компонент бот-сети Rmnet отключает антивирусные программы

Новый компонент бот-сети Rmnet отключает антивирусные программы

Компания «Доктор Веб» информирует о появлении в бот-сети Rmnet двух новых вредоносных модулей. Один из них позволяет злоумышленникам отключать установленные на инфицированном компьютере антивирусные программы. Кроме того, специалистам «Доктор Веб» удалось перехватить управление одной из подсетей Rmnet, в которой действуют эти вредоносные компоненты.

Компания «Доктор Веб» уже предупреждала о широком распространении файловых вирусов Win32.Rmnet.12 иWin32.Rmnet.16, способных организовывать бот-сети. Напомним, что вредоносные программы семействаWin32.Rmnet представляют собой многокомпонентные файловые вирусы, обладающие возможностью самостоятельного распространения. Вирус состоит из нескольких модулей, его основной вредоносный функционал позволяет встраивать в просматриваемые веб-страницы посторонний контент, перенаправлять пользователя на указанные злоумышленниками сайты, а также передавать на удаленные узлы содержимое заполняемых жертвой форм. Кроме того, вирусы семейства Rmnet способны красть пароли от популярных FTP-клиентов, таких как Ghisler, WS FTP, CuteFTP, FlashFXP, FileZilla и Bullet Proof FTP.

Специалистам «Доктор Веб» удалось перехватить еще одну подсеть Win32.Rmnet с использованием известного метода sinkhole. В этой подсети был установлен факт распространения двух новых вредоносных модулей, получивших общее обозначение Trojan.Rmnet.19. Один из них предназначен для детектирования на инфицированном компьютере виртуальных машин, зато второй представляет значительно больший интерес. Эмулируя действия пользователей (а именно нажатия на соответствующие значки мышью), данный компонент отключает на инфицированной машине антивирусы Microsoft Security Essential, Norton Antivisus, Eset NOD32, Avast, Bitdefender, AVG.

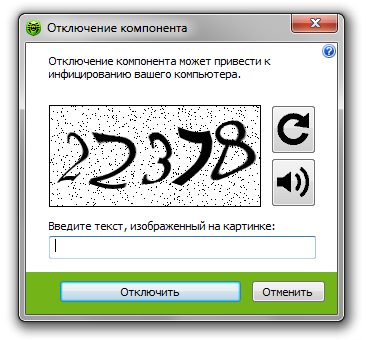
Если на компьютере используется антивирусное ПО Dr.Web, пользователю ничто не угрожает: для выгрузки компонентов антивируса требуется ввести капчу, а с этой задачей Trojan.Rmnet.19 справиться не в состоянии.


Всего в данной подсети вирус загружает с управляющего сервера на инфицированный компьютер семь вредоносных модулей:

  • новый модуль, позволяющий отключать антивирусные программы;
  • модуль для кражи файлов cookies;
  • локальный FTP-сервер;
  • модуль для выполнения веб-инжектов;
  • модуль для кражи паролей от FTP-клиентов;
  • новый модуль, позволяющий детектировать наличие виртуальных машин;
  • модуль для организации удаленного доступа к инфицированной системе.

Помимо этого, файловые вирусы семейства Rmnet содержат следующие базовые компоненты:

  • компонент для загрузки других модулей в память;
  • модуль бэкдора;
  • модуль для удаления антивирусных программ.
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru