


Злоумышленники перенаправляют посетителей блога Seagate на вредоносный сайт

Злоумышленники перенаправляют посетителей блога Seagate на вредоносный сайт

Несколько недель назад эксперты Sophos выявили очередную кампанию по распространению вредоносных программ. Организовавшие данную кампанию киберпреступники использовали модули Apache, позволяющие производить внедрение iFrame, перенаправляя посетителей «модифицированных» таким образом сайтов на вредоносные вебсайты, инфицированные BlackHole.

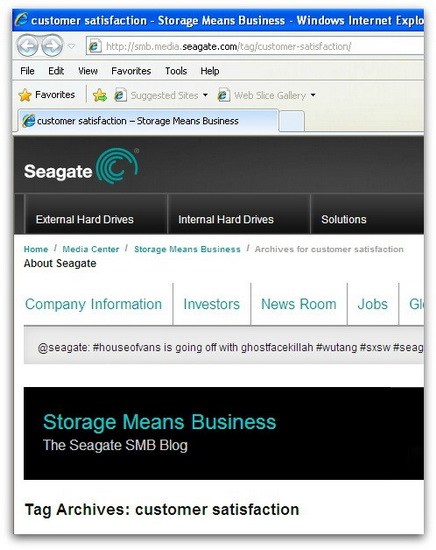
Исследователи утверждают, что одной из жертв злоумышленников стал блог Seagate (smb.media.seagate.com).

Специалисты Sophos связались с представителями компании Seagate, сообщив им о выявленной проблеме ещё в феврале текущего года, но, по имеющейся информации, компания так и не смогла удалить вредоносный iFrame, идентифицированный Sophos как Mal/Iframe-AL.


Эксперты утверждают, что Seagate далеко не единственная жертва Mal/Iframe-AL, столкнувшаяся с подобной проблемой, так как этот вредонос достаточно сложно выявить.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru