


На BI.ZONE Days 2026 озвучили планы по развитию продуктового портфеля

На BI.ZONE Days 2026 озвучили планы по развитию продуктового портфеля

На BI.ZONE Days 2026 озвучили планы по развитию продуктового портфеля

BI.ZONE в 2025 году завершила переход к платформенному подходу и объединила более 40 продуктов и сервисов в единую экосистему кибербезопасности. О дальнейших планах компания рассказала на ежегодном мероприятии BI.ZONE Days 2026. Одним из ключевых направлений станет развитие платформы защиты конечных точек.

Сейчас она строится на базе BI.ZONE EDR, а к концу 2027 года должна закрывать весь цикл работы с атакой: от сокращения поверхности атаки до поиска следов ранней компрометации и реагирования на инциденты.

Для этого в BI.ZONE EDR внедряются антивирусные технологии NANO Security, которую компания приобрела в 2025 году. Кодовая база уже интегрирована в процессы разработки, также завершён перенос инфраструктуры антивирусной лаборатории.

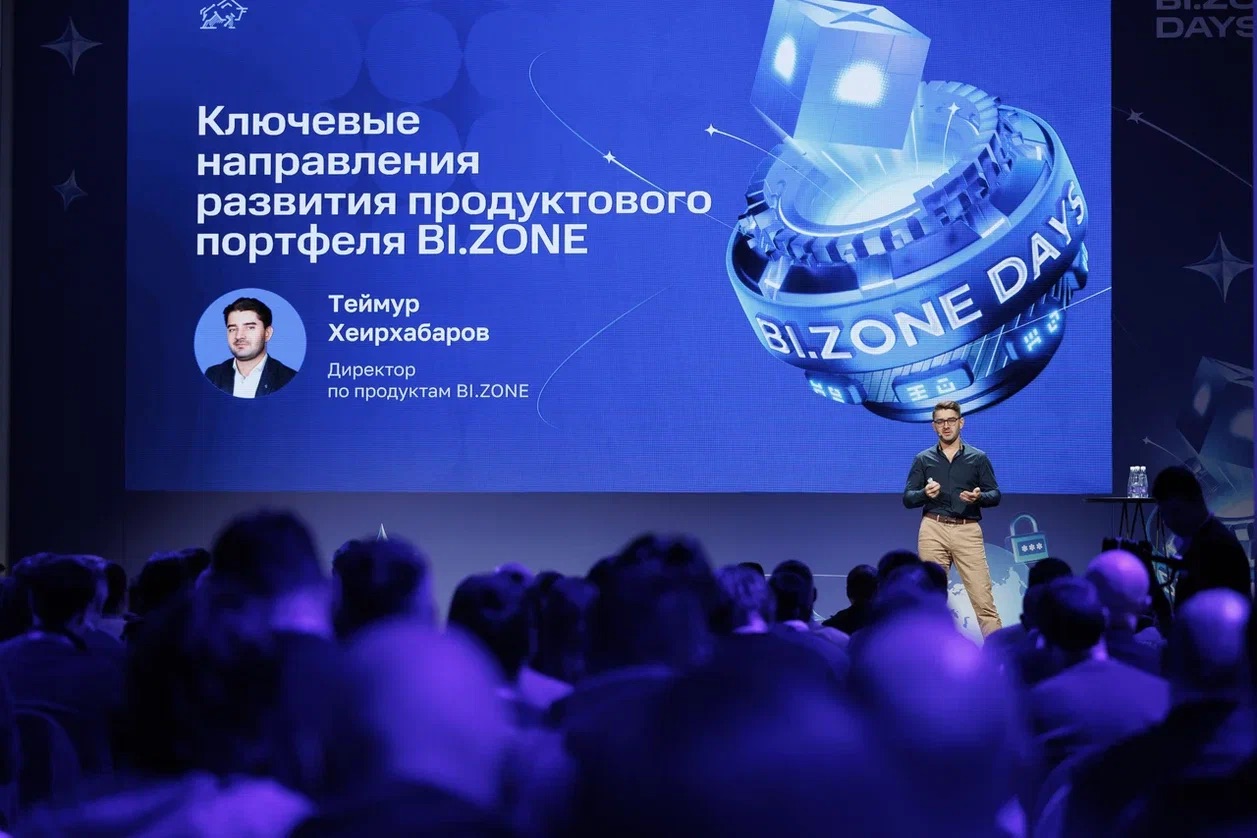
По словам директора по продуктам BI.ZONE Теймура Хеирхабарова, обновлённый BI.ZONE EDR с антивирусным ядром планируется представить в III квартале 2026 года. До конца года компания также рассчитывает получить сертификат ФСТЭК и встроить антивирусное ядро в BI.ZONE Sandbox и BI.ZONE Mail Security. В дальнейшем эти технологии планируют использовать и в платформе сетевой безопасности на базе BI.ZONE SD-WAN.


Параллельно BI.ZONE развивает направление vulnerability management. Речь идёт не только о поиске уязвимостей в ОС и приложениях, но и о проверке контейнеров. Также в продукты защиты конечных точек будут добавлять возможности сбора forensic-артефактов и автоматической оценки инфраструктуры на признаки компрометации.

Ещё одно важное направление — сетевая безопасность. BI.ZONE продолжит развивать платформу на базе BI.ZONE Secure SD-WAN. До конца III квартала 2026 года компания планирует заметно повысить производительность функций межсетевого экрана — до 270 Гбит/с — за счёт собственной реализации Data Plane. Также на 2026 год запланирован релиз со встроенным DPI-движком собственной разработки. На его базе появятся функции IDS/IPS и L7-фильтрации.

На BI.ZONE Days 2026 также объявили о подготовке BI.ZONE WAF 2.0. Это новая платформа защиты веб-приложений с архитектурой, рассчитанной на многоуровневую обработку трафика и интеграцию с другими инструментами безопасности. Бета-релиз для пилотных внедрений ожидается в III квартале 2026 года.

Кроме того, в конце 2026 года первая версия BI.ZONE Sandbox должна стать доступна в составе BI.ZONE EDR. Компания также рассказала об обновлениях в продуктах классов PAM, SGRC, ZTNA и в решении BI.ZONE Mail Security.

Отдельный акцент BI.ZONE сделала на искусственном интеллекте. В 2026 году компания планирует переводить отдельные решения в формат agentic-продуктов — систем, где часть задач выполняют ИИ-агенты. Цель — постепенно прийти к более автономной платформе кибербезопасности, которая сможет быстрее реагировать на новые угрозы, но останется под контролем специалистов.

ИИ-агенты уже используются в ряде продуктов и сервисов BI.ZONE. Например, в BI.ZONE TDR около 40% подозрений на инциденты уже обрабатываются автоматически. К концу 2026 года этот показатель планируют увеличить до 60% за счёт мультиагентной архитектуры.

Также до конца года пользователям BI.ZONE Threat Intelligence должен стать доступен чат-бот для работы с данными об угрозах. ИИ в платформе будут использовать для обогащения данных и подготовки дополнительного контента на основе открытых и закрытых источников. А в 2027 году BI.ZONE планирует представить AI Pentest — платформу для автоматического анализа защищённости и непрерывного тестирования на проникновение.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru